DeFi 协议评级方法论
在快速演化的去中心化金融(DeFi)版图中,评估一个协议的安全性与质量是一项复杂的挑战。无论是普通用户还是自动化代理,都需要一套标准化、可量化的框架来客观地评估风险。我们构建了一套完整的 DeFi 协议评级框架,在 5 个主要维度 上对协议进行评估,并最终生成一个满分为 100 的综合得分。
这套方法论的目标是严谨、透明、统一,确保任何人——从个人投资者到 AI 代理——在校验一个协议时都能得出一致的结论。
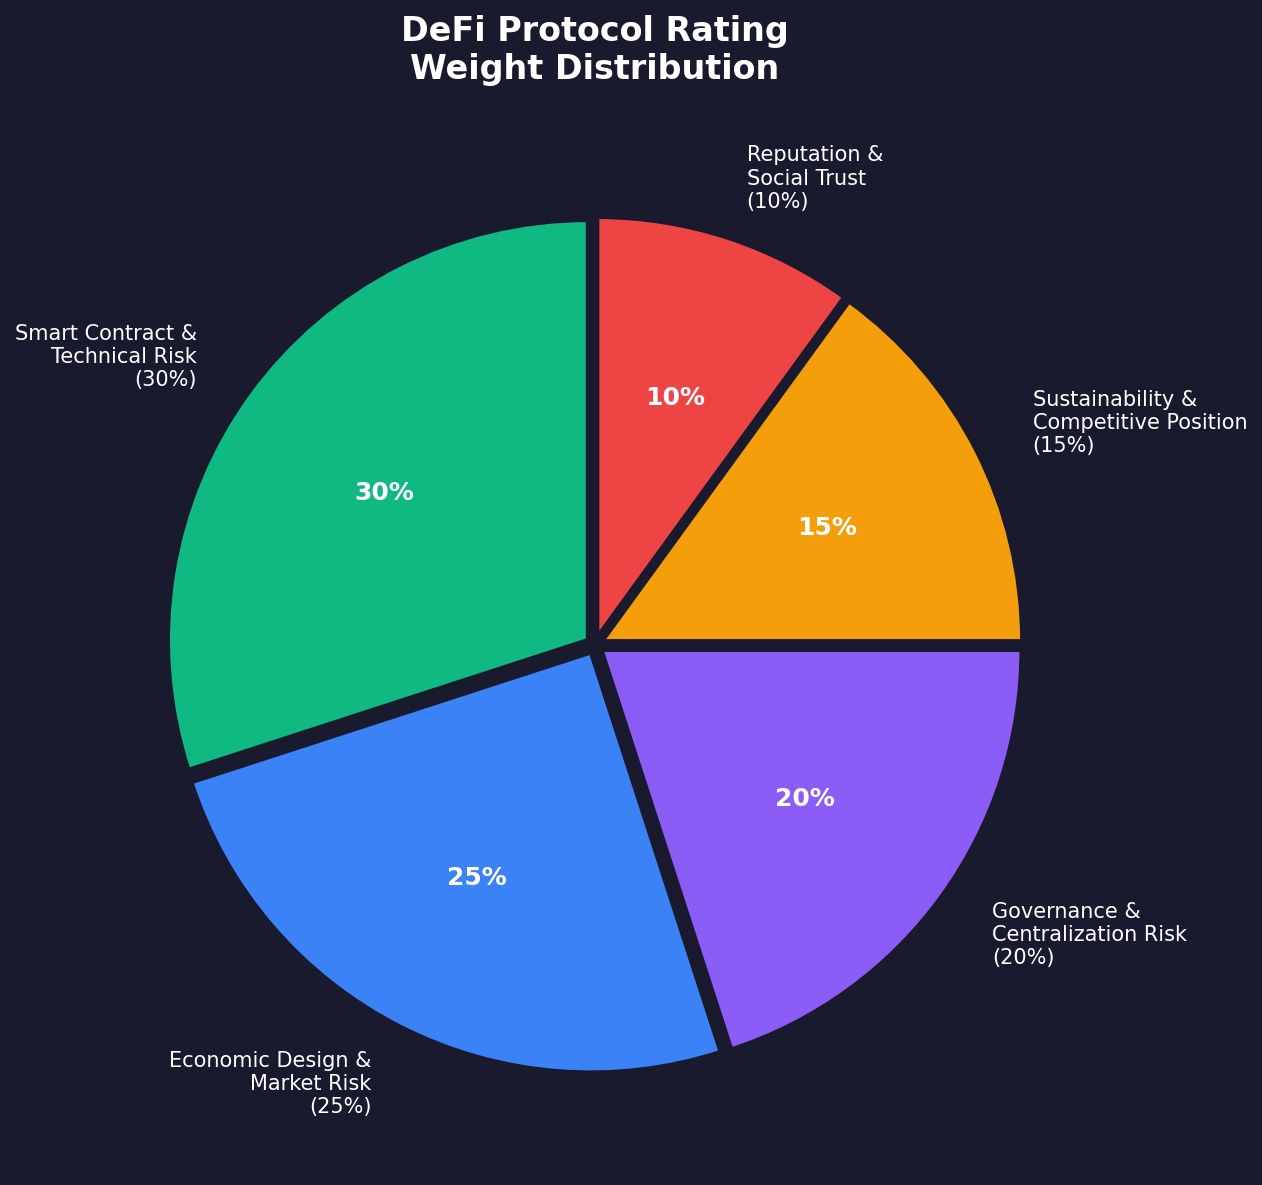
协议的最终得分由五个维度按权重加总:
-
S1 - 智能合约与技术风险(30%):代码安全性、审计与技术成熟度
-
S2 - 经济设计与市场风险(25%):经济模型稳健性与流动性健康度
-
S3 - 治理与中心化风险(20%):去中心化程度与控制机制
-
S4 - 可持续性与竞争地位(15%):生命周期与商业可行性
-
S5 - 声誉与社交信任(10%):团队信誉与社区信任
-
总分 = (S1 × 30%) + (S2 × 25%) + (S3 × 20%) + (S4 × 15%) + (S5 × 10%)
下文将逐项拆解这套五维评级体系,包括确切的信息来源与分数计算方式,并结合 Aave、Morpho、Ethena、Pendle 和 Uniswap 等真实协议进行示例说明。
评级权重分布
速查表
| 维度 | 子项 | 最高分 | 权重 |
|---|
| 1. 智能合约与技术风险 | | 100 | 30% |
| 1.1 审计覆盖 | 60 | |
| 1.2 代码成熟度与开放性 | 20 | |
| 1.3 可升级性与管理员控制 | 10 | |
| 1.4 漏洞赏金与事件历史 | 10 | |
| 2. 经济设计与市场风险 | | 100 | 25% |
| 2.1 核心机制稳健性 | 10 | |
| 2.2 资金质量与粘性 | 25 | |
| 2.3 流动性压力表现 | 15 | |
| 2.4 流动性与退出便利性 | 40 | |
| 2.5 市场依赖度 | 10 | |
| 3. 治理与中心化风险 | | 100 | 20% |
| 3.1 治理结构 | 30 | |
| 3.2 治理代币分布 | 10 | |
| 3.3 管理员与紧急权限 | 30 | |
| 3.4 国库与透明度 | 30 | |
| 4. 可持续性与竞争地位 | | 100 | 15% |
| 4.1 协议年龄与存续 | 30 | |
| 4.2 创新还是模仿 | 30 | |
| 4.3 收入与自给自足 | 40 | |
| 5. 声誉与社交信任风险 | | 100 | 10% |
| 5.1 团队与创始人声誉 | 40 | |
| 5.2 投资者与背书方 | 30 | |
| 5.3 社区与沟通 | 30 | |
最终分数公式: (S1 × 30%) + (S2 × 25%) + (S3 × 20%) + (S4 × 15%) + (S5 × 10%)
1. 智能合约与技术风险(权重:30%)
满分:100
本节评估协议的代码质量、安全实践和技术成熟度。
1.1 审计覆盖(60 分)
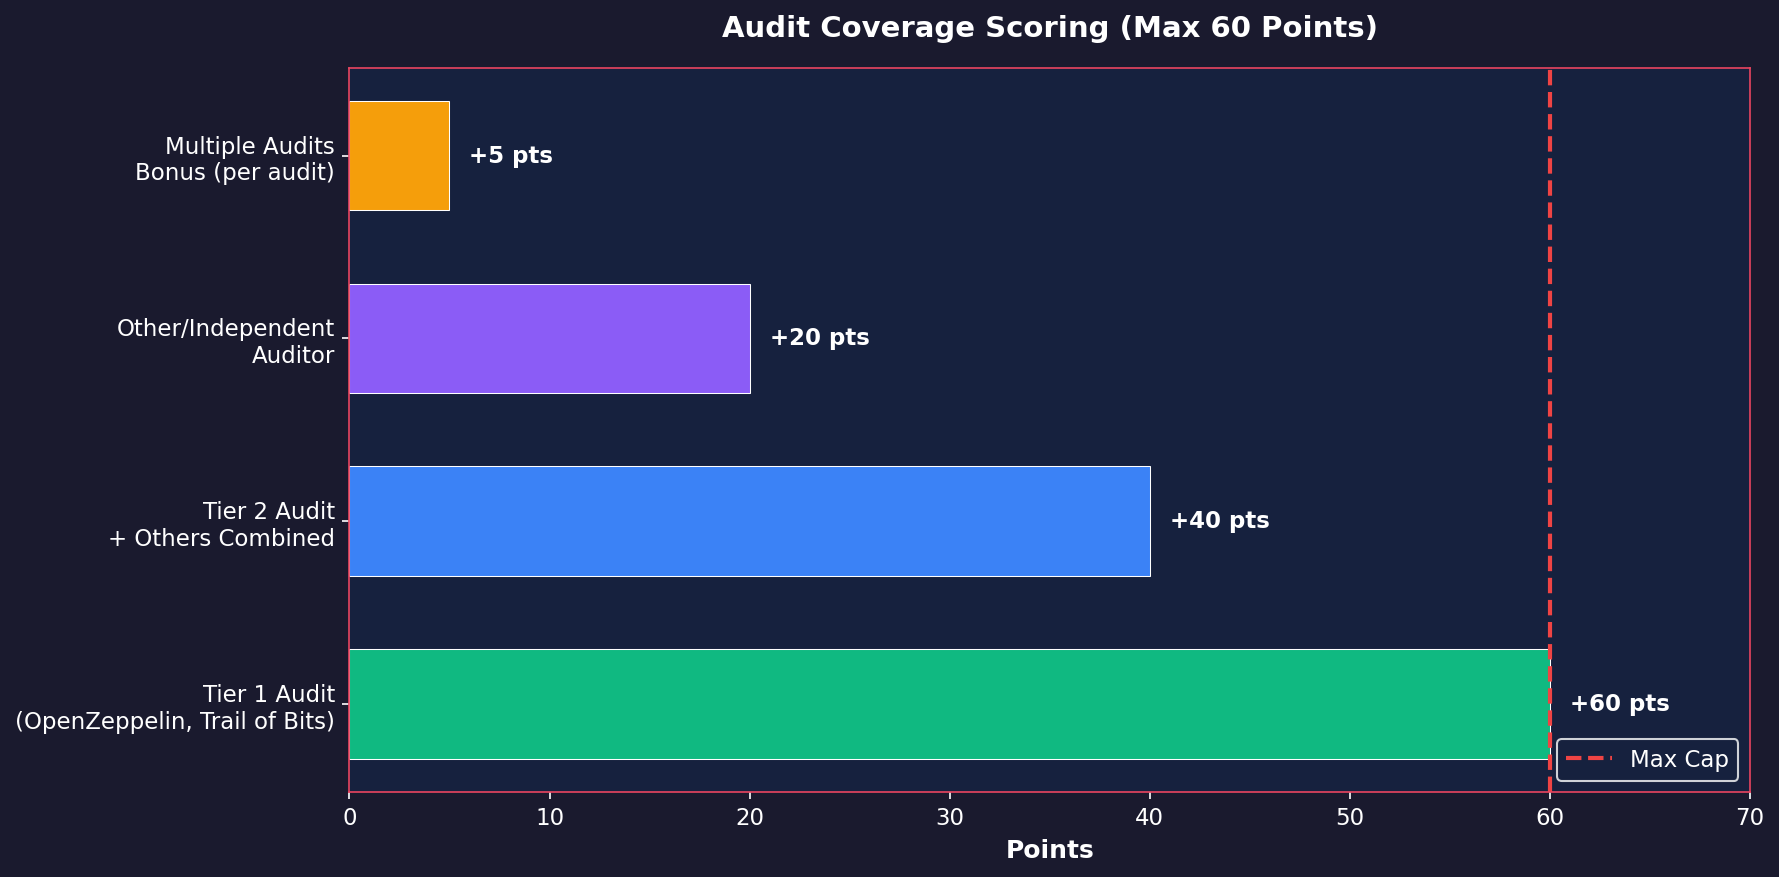
我们更看重质量而非数量。一家顶级机构(Tier 1)的单次审计,要比多家小机构的多次审计更具说服力。
- 评判标准:
- Tier 1 审计(如 OpenZeppelin、Spearbit、Trail of Bits): +60 分(封顶)。
- Tier 2 审计 + 其他组合: +40 分(封顶)。
- 其他 / 独立审计师: +20 分。
- 多次审计加分: 每多一次审计 +5 分(受封顶限制)。
- 审计机构名单可在此查看:2026 智能合约审计机构排名
- 理由:防止"审计刷量"——多家低质审计在数学上可能超过单次严谨的 Tier 1 审计。
- 来源:DefiLlama 'Audits' 板块、供应商公开 GitHub,或协议文档。
- 示例:Morpho 得 60/60。它获得了多家 Tier 1 机构审计(OpenZeppelin、Trail of Bits),立刻触及上限。
1.2 代码成熟度与开放性(20 分)
时间是最好的测试员("林迪效应")。我们看重开源代码。
- 评判标准 —— 三项彼此独立的分项,相加得分:
- 开源: +5 分。已部署合约的源码可公开阅读 —— 在区块浏览器上通过验证,或在代码仓库中公开。"源码可见"即可计分;仅公开 ABI 的程序计 0 分。
- 合约年龄(自核心合约首次主网部署起算):
- 1.5 年及以上:+10 分。
- 1 – 1.5 年:+7.5 分。
- 0.5 – 1 年:+5 分。
- < 0.5 年:+0 分。
- GitHub 活跃度 —— 这是一项时间检验,而非对项目气派程度的评判:
- 最近一次提交在 90 天以内,且公开仓库包含已部署源码:+5 分。
- 最近一次提交在 90 天至 12 个月之间:+2.5 分。
- 无公开仓库,或最近提交已超过 12 个月:+0 分。
- 全榜共用一把尺。 年龄与活跃度以所有被评协议共享的同一个日期为准,而非各自评级报告撰写的日期。否则两个情况完全相同的协议,会仅仅因为一个在 4 月被审、另一个在 6 月被审,而落入不同的年龄档位。
- 来源:Etherscan(合约验证)、GitHub Repo(提交/活动)、DefiLlama、Rootdata。
- 示例:Aave 得 20/20。开源(+5),主网运行超 1.5 年(+10),GitHub 维护非常活跃(+5)。
1.3 可升级性与管理员控制(10 分)
本项评估 "Rug Pull" 风险 —— 谁能改动托管你资金的代码,以及你能提前多久得知。
第一步 —— 是否存在需要被治理的权力? 若没有任何管理员能够改动托管资金的代码,也无法转移、增发或冻结用户资金,则该协议得 10/10,评分到此为止。这类合约即为不可变合约。由治理控制的参数 —— 利率曲线、抵押率、费率档位、上架哪些资产 —— 属于设计使然,不计作升级通道。
第二步 —— 否则,我们从两个维度评估关键路径的控制者:
| 维度 | 门槛 |
|---|
| 多签 | 至少需要 3 个签名才能执行 —— 看的是签名阈值,而非现存密钥的数量。2/3 多签不达标,因为两人联手即可行动。 |
| 时间锁 | 升级生效前有合约强制执行的、至少 24 小时的延迟,好让存款人有窗口期离场。 |
-
两项均满足: 10 分。
-
仅满足其一: 5 分。
-
两项皆不满足 —— 单一私钥,或无延迟的小型多签:0 分。
-
两种情况一律归零,无论还有什么其他措施:管理员无需抵押即可增发代币;以及关键路径上任何位置存在持有升级权或资金转移权的外部账户(EOA)。
-
我们不对签名人身份评分。 查证多签背后究竟由谁持有密钥既耗时又往往无法定论,而要求评级者判断签名人是否"可信",带来的分歧远多于有效信息。我们只数阈值、只读延迟 —— 这是任何人都能自行上链核验的两个事实。
-
来源:Etherscan(Read Contract/Owner)、L2Beat(ZK/Optimistic Rollups)、协议文档。
-
示例:Morpho Blue 得 10/10,因为其核心借贷合约 不可变 —— 第一步即可定分。
1.4 漏洞赏金与事件历史(10 分)
活跃的漏洞赏金为白帽黑客提供激励。过往事件则从这份额度中扣减。
- 赏金额度 —— 以当前仍在运行的项目中,经核实的最高严重级别赔付为准:
- 50 万美元及以上: +10 分。
- 10 万 – 49.9 万美元: +7.5 分。
- 1 – 9.99 万美元: +5 分。
- 无赏金项目: 0 分。
- 不存在默认额度。 没有漏洞赏金的协议从零分起算,只能往下走;而不是从满分十分起算、再为缺失的项目扣掉几分。
- 过往攻击扣分 —— 自赏金额度中扣减:
- 用户未获赔付的重大攻击(损失超过 TVL 的 10%;跨链桥则为超过 1000 万美元):-20 分。
- 用户已获全额赔付的重大攻击 —— 资金追回、国库补偿,或经治理投票赔付:-10 分。
- 轻微已修复事件 —— 损失可控、病根已除,且损失占 TVL 的 1%–10%:-5 分。
- 极小额事件 —— 损失可控、病根已除,且损失不足 TVL 的 1%:-2.5 分。
- 下游波及 —— 协议自身代码从未失效,损失经由所集成的其他协议传导而来,且用户已获赔付:-2 分。
- 非攻击类运营事件 —— 已恢复的脱锚、已全额赔付的前端劫持、社交账号被盗:0 分。我们记录这些事件,但不扣分。
- 本分项可以为负。 让用户蒙受损失的协议,理应承担超出一个十分制分项所能容纳的扣分;我们让超出部分继续计入该大类总分,而不是悄悄地在零分处截断。
- 事件会随时间淡出,满五年则彻底出局。 三年以上的旧事件,若其根本成因已被弃用 —— 合约已替换、依赖已移除 —— 则按半额扣分;超过五年的事件则不再计分。但若当初失效的代码仍在运行,则既不淡出也不到期:一个活在不可变合约里、而该合约又仍然托管着资金的漏洞,属于当下的风险,而非历史。
- 归因:预言机类攻击(操纵价格源从而掏空借贷协议)归因于被掏空的协议,而非预言机。抵押品发行方自身失效、在集成它的借贷协议中形成坏账时,扣分归于发行方。
- 来源:Immunefi、Cantina、HackenProof、DefiLlama 'Hacks'、Rekt.news。
- 示例:Pendle 得 10/10,在 Immunefi 维持活跃漏洞赏金,单次赔付超 100 万美元。
2. 经济设计与市场风险(权重:25%)
满分:100
本节评估经济模型的稳健性与流动性健康度。
2.1 核心机制稳健性(10 分)
协议是否建立在经过实战检验的模型之上?
- 评判标准:
- 标准 Fork(如 Uniswap V2、Aave V2): +10 分(经过实战检验)。
- 创新但经过审计的经济模型: +7.5 分。
- 实验性/复杂机制: +5 分。
- 来源:DefiLlama 'Forked From'、白皮书、网络搜索点评。
- 示例:Aave 得 10/10,作为"标准 Fork"的基准(虽然它本身就是原版),也是该品类的开创者。
2.2 资金质量与粘性(25 分)
用"资金耐久性"取代单纯的 TVL 体量指标。
- 评判标准:
- 高自然增长与高粘性: +25 分。
- 混合激励 / 稳健 TVL 基础: +15 分。
- 高度依赖激励 / 雇佣兵资本: +5 分。
- 低/微量 TVL: 0 分。
- 来源:DefiLlama(TVL 与代币价格相关性、收益构成)。
- 示例:Morpho 得 25/25,因其 P2P 高效模型并不单纯依靠代币激励,体现"高自然增长"。
2.3 流动性压力表现(15 分)
衡量在剧烈波动下的韧性。
- 评判标准:
- 高韧性(压力下滑点低): +15 分。
- 中等韧性: +10 分。
- 脆弱(高滑点/脱锚): 0 分。
- 来源:DEXScreener(深度/锚定历史)、Coingecko。
- 示例:Uniswap 得 15/15,在多次市场闪崩中展现出经过验证的高韧性。
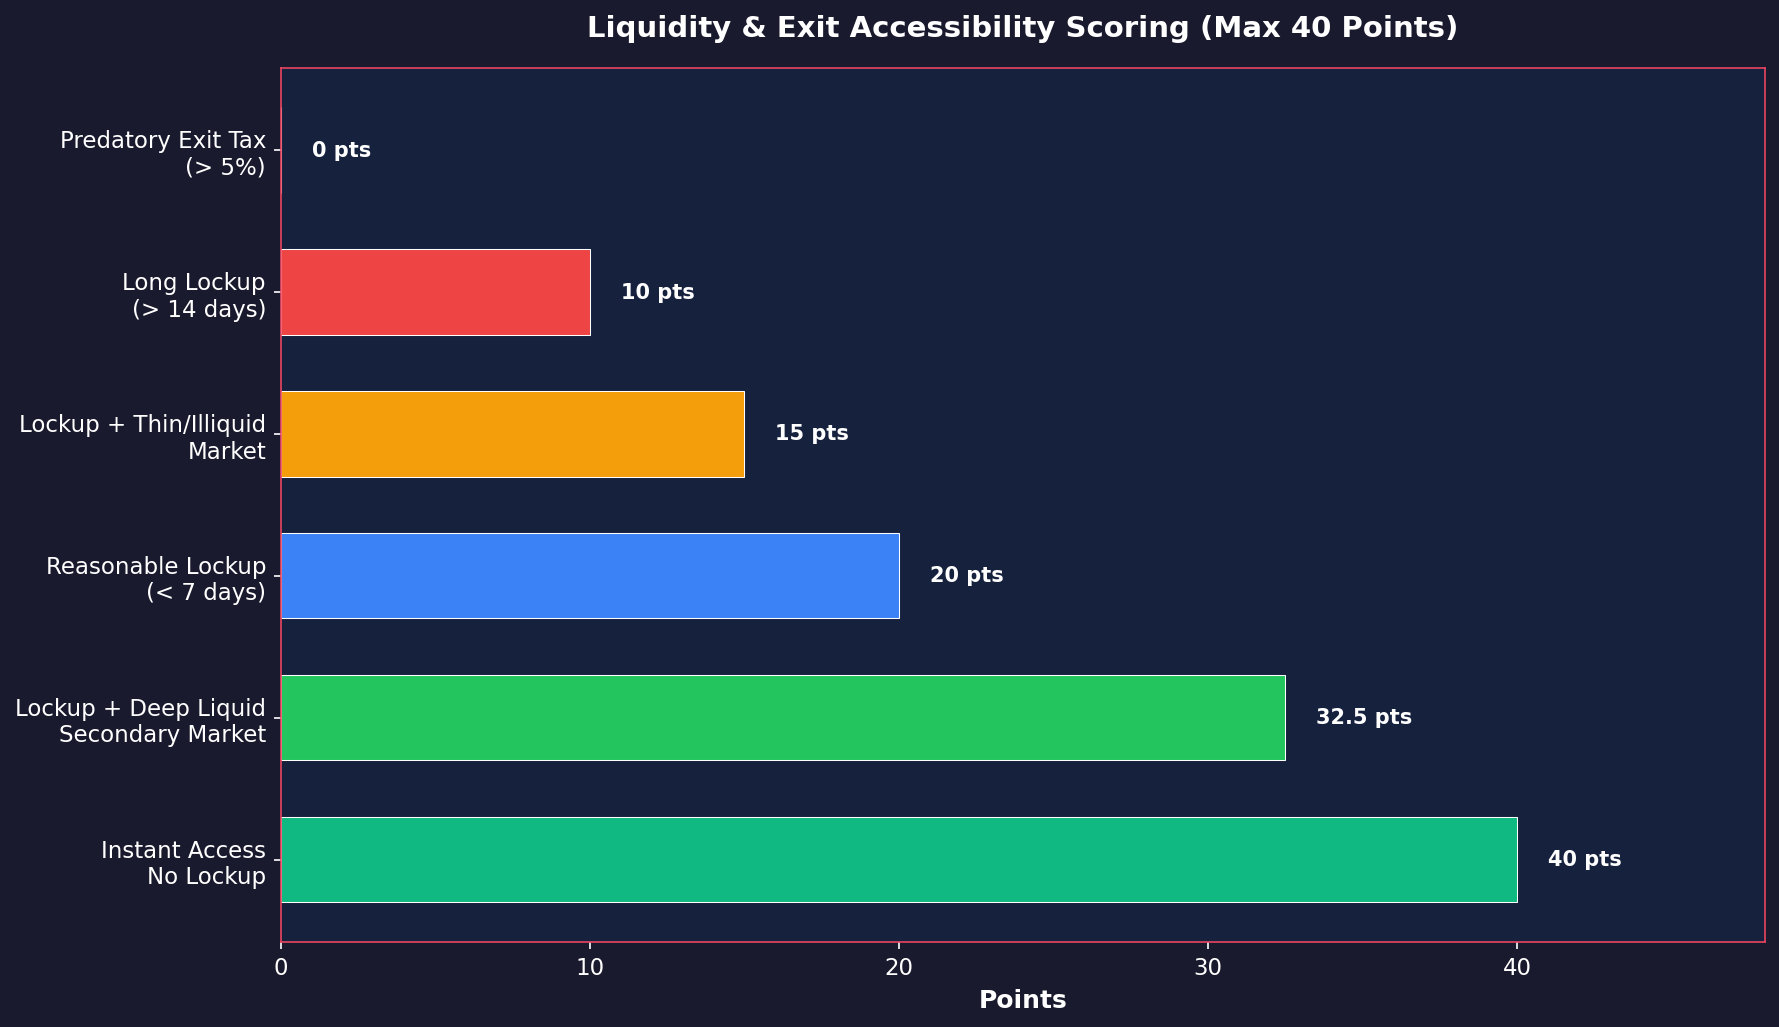
2.4 流动性与退出便利性(40 分)
综合考虑流动性深度与提款/锁仓风险。
我们衡量的是深度,而不是某个任意交易规模下的滑点。固定的 100 万美元探针,对 138 亿美元的协议只占 0.007%,对 200 万美元的协议却占 50% —— 以此分档,等于惩罚小协议“体量小”,而非“难以退出”。
我们评的是用户实际会选择的那条退出路径。 有些协议靠 DEX 退出,有些协议自带的赎回比任何 DEX 都更快更便宜,还有些协议根本不持有用户资金。
-
第零步 —— 是否存在需要评分的退出? 不托管任何用户资金(聚合器、路由、服务类)→ 40/40;头寸按机制自行结算(期权到期、预测市场结算、强制清算、保险理赔)→ N/A,分值重新分配。
-
第一步 —— 列出普通用户可以无许可执行的所有路径:协议原生赎回/提现,以及二级市场出售。需要 KYC、白名单、运营方签名或客服工单的,不算路径。
-
第二步 —— 对每条路径计算两类成本:价值成本(滑点 + 费用 + 相对 NAV 的折价)与时间成本(冷却期、排队、结算周期)。
-
第三步 —— 按最优路径评分。 深厚的市场可以拯救缓慢的退出队列;平价赎回也可以超越清淡的二级市场。两条都差时,就按“两差相权取其轻”评分。
-
第四步 —— 在胜出路径上计算 depth@2%:在偏离公允价值 2% 以内可以退出的美元规模。
| 深度分层 | depth@2% |
|---|
| 深厚(Deep) | ≥ 500 万美元 |
| 尚可(Reasonable) | 100 万 – 500 万美元 |
| 清淡(Thin) | 25 万 – 100 万美元 |
| 缺乏流动性(Illiquid) | < 25 万美元 |
-
第五步 —— 相对修正(depth@2% ÷ TVL):≥ 10% 上调一层,< 1% 下调一层;不得高于深厚,也不得低于缺乏流动性。
-
第六步 —— 深度与胜出路径的锁仓交叉定分。 活跃的二级市场可以替代退出队列—— 直接卖出而不必等待 —— 因此只有市场清淡时,锁仓才占主导。
| 深厚 | 尚可 | 清淡 | 缺乏流动性 |
|---|
| 无锁仓 / 即时 | 40 | 40 | 35 | 25 |
| 短锁仓(≤ 7 天) | 35 | 30 | 20 | 15 |
| 长锁仓(> 7 天) | 30 | 25 | 15 | 10 |
-
掉夺性退出税(> 5%):0 分,不论深度与锁仓如何。
深度必须在真实的退出路径上衡量:对借贷协议而言,退出是取回你存入的资产,而不是卖掉治理代币。
- 来源:协议文档、质押合约 UI、Coingecko(-2% 深度)、Honeypot.is。
- 示例:Spark 得 35/40 —— sDAI 深度属于深厚,但 D3M 的市场条件使得退出并非无条件即时,因此落在短锁仓行。完全无锁仓的 Uniswap 得 40。
2.5 市场依赖度(10 分)
对波动资产和市场依赖型收入的敞口越大,风险越高。
- 评判标准:
- 低市场依赖(收入与资产价格走势无关): +10 分。
- 混合波动资产 / 部分市场依赖: +5 分。
- 高波动/Degen 资产 / 完全依赖市场的收入: +0 分。
- 来源:DefiLlama 'Composition'、协议资产清单、收入模型分析。
- 示例:Ethena 得 10/10。其抵押品为 BTC 和 ETH,但收益来自 永续合约资金费率,并非资产价格上涨。Delta 中性策略(现货多头 + 永续空头)对冲了价格敞口。历史上,负资金费率持续时间短且不频繁——长期负费率在以"做多偏好"为结构性主导的加密市场中较为罕见。
3. 治理与中心化风险(权重:20%)
满分:100
评估谁掌控协议。
3.1 治理结构(30 分)
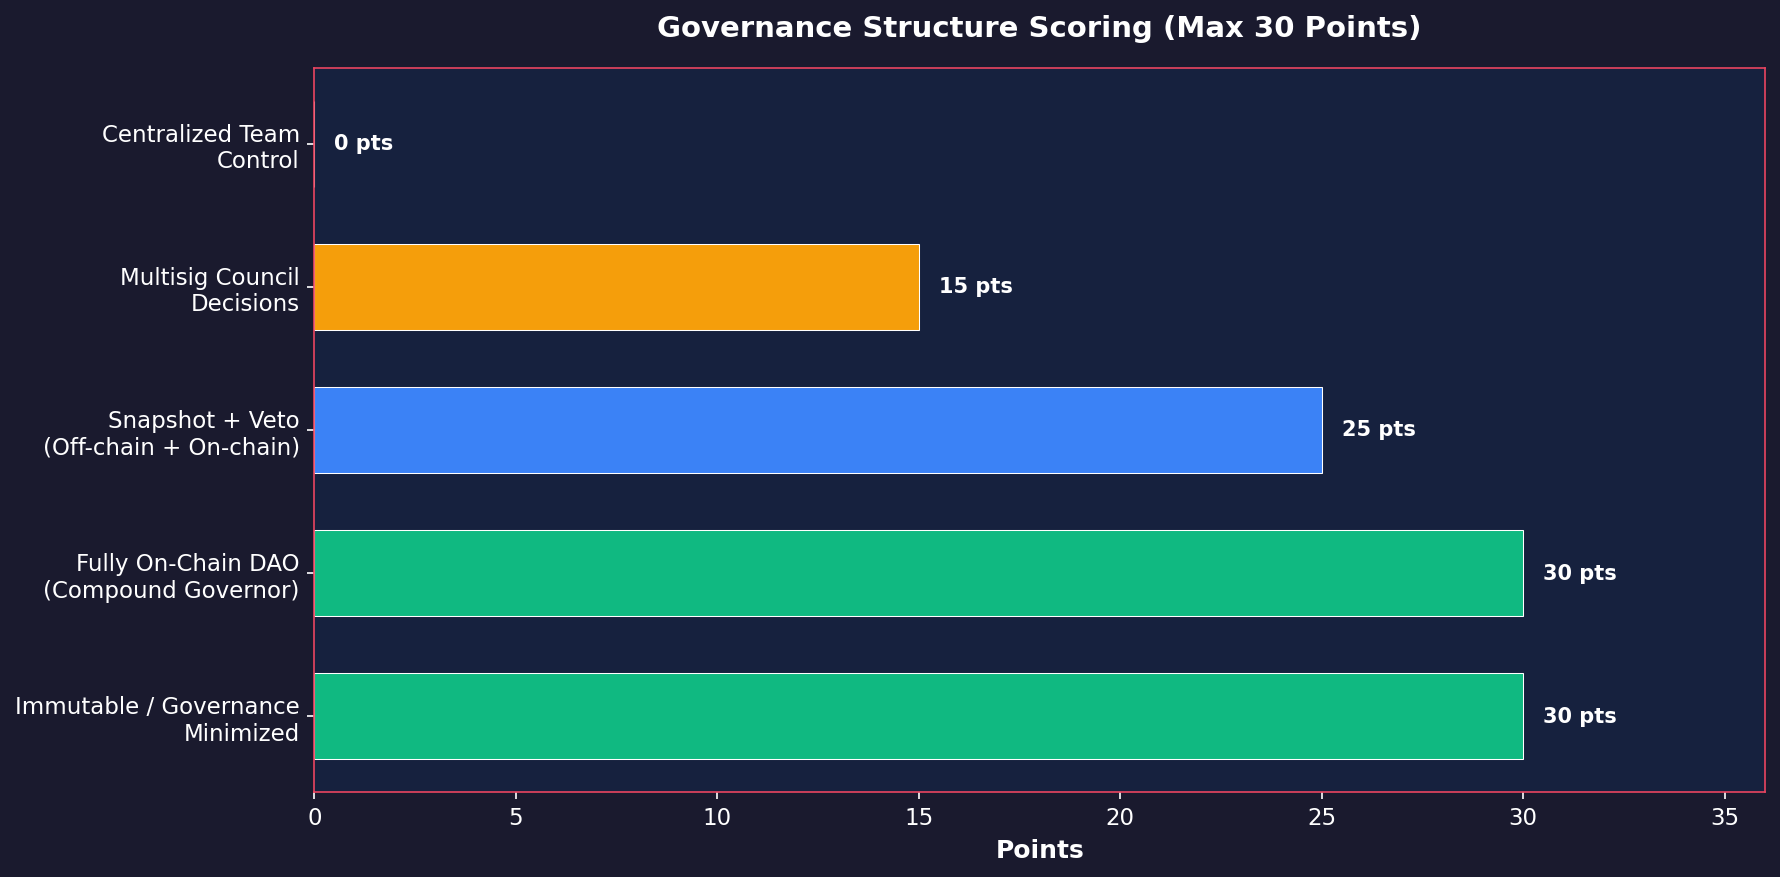
去中心化治理是长期信任的关键。
- 评判标准:
- 不可变 / 极简治理(无需 DAO): +30 分。
- 完全链上 DAO(如 Compound Governor): +30 分。
- Snapshot + 否决(链下投票,链上执行): +25 分。
- 多签理事会决策: +15 分。
- 中心化团队控制: 0 分。
- 来源:Tally.xyz、Snapshot.org、协议治理文档。
- 示例:Aave 得 30/30,完全链上 DAO。
3.2 治理代币分布(10 分)
- 评判标准:
- 高度分散 + 法定人数规则: +10 分(抗治理捕获能力高)。
- VC/巨鲸主导投票: +5 分。
- 单一巨鲸/团队控制: 0 分。
- 来源:Etherscan 'Holders'、BubbleMaps。
- 示例:Morpho 得 10/10,治理代币持仓"高度分散"。
3.3 管理员与紧急权限(30 分)
这里的风险是单一主体的集中控制, 而不是紧急机制本身。多签或 Timelock 分散了权力, 单一 EOA 则集中了权力; 不可升级合约天然无需信任。三种非 EOA 形态同等可接受, 均得满分。
- 评判标准:
- 无暂停/黑名单功能(不可升级): +30 分。无任何主体可以停止协议运行。
- 带 Timelock 的暂停: +30 分。紧急能力存在, 但社区有提前告知。
- 多签暂停(阈值 >= 2-of-N): +30 分。紧急响应权分散, 无单一主体掌控。
- 单一 EOA 暂停权: 0 分。一把私钥即可瞬间冻结全部用户资金, 且同一把钥可单方面解除暂停, 或拥有暂停之外的更大权限。
- 关键澄清 —— “快速暂停 + 超多数解除”仍得 30/30。 即使暂停权开放给 1-of-N, 只要(1)解除暂停路径由 >= 2-of-N 多签、Timelock 或治理投票把关, 且(2)暂停角色只能“停” —— 不能升级、增发、转移资金或修改解除阈值 —— 仍得满分。3.3 衡量的是单一主体能否夺取或永久锁死用户资金; 单纯暂停无法转移资金, 而把开放式快速暂停评为 0 分, 等于惩罚一个漏洞响应更快的协议。
- 来源:Etherscan(Write Contract: pause/blacklist)、自动化管理链解析。
- 示例:Pendle 得 30/30 —— 暂停权由 3/5 Gnosis Safe 控制, 已经链上验证。
3.4 国库与透明度(30 分)
- 评判标准:
- 链上国库 + 定期报告: +30 分。
- 链上国库(沉默/无报告): +15 分。
- 不透明/未披露国库: 0 分。
- 来源:DeepDAO、DefiLlama 'Treasury'、年度报告。
- 示例:Ethena 得 30/30,凭借出色的透明度与储备证明仪表盘。
4. 可持续性与竞争地位(权重:15%)
满分:100
评估协议的生命周期与商业模型。
4.1 协议年龄与存续(30 分)
熬过熊市本身就是韧性的证明。
- 评判标准:
- 2024 年前上线(挺过 2022/2023 熊市): +30 分。
- > 1.5 年: +25 分。
- > 1 年: +20 分。
- 6 – 12 个月: +15 分。
- < 6 个月: +10 分。
- 来源:DefiLlama TVL 图表(全周期起始日)、Rootdata。
- 示例:Pendle 得 30/30,2021 年上线。
4.2 创新还是模仿(30 分)
创新者捕获的价值远大于通用 Fork。
- 评判标准:
- 市场领导者 / 品类开创者: +30 分。
- 强势挑战者 / 改良型 Fork: +20 分。
- 通用 Fork: +10 分。
- 来源:DefiLlama 分类/排名、Rootdata。
- 示例:Morpho 得 30/30,作为借贷优化领域的"品类开创者"。
4.3 收入与自给自足(40 分)
- 评判标准:
- 盈利(手续费 > 代币释放): +40 分。
- 收入/释放比改善(趋势向好): +25 分。
- 有收入(被补贴): +15 分。
- 收入/释放比恶化: -10 分(扣分)。
- 零利润 / 纯激励释放模型: 0 分。
- 若"未找到信息":0 分。
- 来源:DefiLlama 'Fees & Revenue'、TokenTerminal。
- 示例:Aave 得 40/40,高度盈利。
5. 声誉与社交信任风险(权重:10%)
满分:100
5.1 团队与创始人声誉(40 分)
- 评判标准:
- 基础分: 20 分。
- 公开团队(> 1.5 年): +20 分。
- 公开团队(1 – 1.5 年): +15 分。
- 匿名团队(> 2 年): +20 分。
- 声名狼藉的创始人(有过往骗局/Rug): 总分直接设为 -40 分。比如孙割
- 来源:Rootdata、LinkedIn、Crunchbase、网络搜索。
- 示例:Morpho 得 40/40 —— 由 Paul Frambot 带领、运营超过 1.5 年的公开团队:20 分基础分 + 20 分公开团队加分。
5.2 投资者与背书方(30 分)
- 评判标准:
- 顶级 VC(Paradigm、a16z)+ 干净履历: +30 分。
- 长期社区拥有(无需 VC): +25 分。
- Tier 2 VC / 知名天使: +20 分。
- VC 背书但有治理滥用历史: 封顶 15 分。
- 无背书 / 不明: +10 分。
- 掠夺性代币经济: 0 分。
- 来源:CryptoRank.io、Crunchbase、CypherHunter、Rootdata。
- 示例:Ethena 得 30/30,有 Dragonfly 与 Binance Labs 等顶级机构背书。
5.3 社区与沟通(30 分)
- 评判标准:
- 高响应度 + 定期更新: +30 分。
- 一般活跃度: +15 分。
- 空城/删评论: 0 分。
- 来源:Twitter(X)、Discord、社区论坛、Rootdata 上的具体协议页面。
- 示例:Spark 得 30/30, 其各个官方渠道保持定期、有实质内容的更新。
总结
通过将协议风险拆解为 5 大类下的 19 个具体子项,我们消除了模糊地带。无论你是人类分析师还是 AI 代理,遵循这套 DeFi 协议评级框架 都能保证一致的、数据驱动的评估结果。
特殊情况:
- 不适用(N/A): 将分数按比例重新分配到同维度其余项中。
- 未找到信息: 默认按 0 分 处理(保守做法)。
示例:协议得分可视化
下面以 Aave 这类成熟协议为例,展示其在 5 个维度的得分情况:
Aave 示例计算:
- 智能合约 (98/100) × 30% = 29.4
- 经济设计 (100/100) × 25% = 25
- 治理 (85/100) × 20% = 17
- 可持续性 (100/100) × 15% = 15
- 声誉 (100/100) × 10% = 10
- 总分:96 / 100


