基于数据的 2026 年 DeFi 智能合约审计机构排行——覆盖 100 家机构,以经核验的客户组合、审计范围内事故记录与审计方法论评分。


在动辄涉及数十亿美金的去中心化金融(DeFi)世界,安全不仅是一项"功能",更是生存底线。每年因黑客攻击而蒸发的资产以十亿计,选择合适的智能合约审计机构,几乎是任何项目最关键的单一决策。然而,你如何区分真正的顶级安全合作伙伴,和那些只提供"盖章式认证"的机构?
本指南正是为了回答这个问题。我们抛开主观的营销榜单,构建了一套 数据驱动的审计机构评级框架。通过分析事后事故率、DeFi 专属信任评分以及研究贡献,我们提供了一份清晰、客观的"行业守护者"梯队榜单。
在进入榜单之前,先校准一下预期。截至 2026 年,专业审计的成本会随复杂度与范围大幅波动:
一次高质量审计的成本,通常只是潜在被攻击损失的零头。
我们的排序系统反映了严肃 DeFi 团队真正在意的事——以"实际安全结果"为优先。
| 类别 | 权重 | 为什么重要 |
|---|---|---|
| 审计后事故 | 25% | 现实检验。 他们审计过的代码,事后有没有被黑?我们只统计审计范围内的漏洞事故——不含私钥被盗、治理攻击,以及审计之后才引入的漏洞——并依据严重度与事故距今多久加权,黑客事件记录更新至 2026 年。扣分会按机构所守护的体量做缩放,因此同一起事故对精品机构的打击,远大于对守护数百亿美元资产的大机构。另外,一家从未被真正考验过的机构不会自动获得满分 100:干净的记录守护的资金越多,其含金量才越高。 |
| 声誉与 TVL | 40% | 市场投票。 那些体量最大的协议(Uniswap、Aave、Lido)把真金白银托付给谁?我们取每家机构按贡献度排名前十的 DeFi 客户——每一个都必须有可溯源的公开报告支撑,绝不采信营销 logo 墙——再以平方根尺度汇总,让一笔真实的数十亿美元项目胜过一长串小市值客户。范围信用分三档:核心(1.00)对应真正托管或路由资金的合约,模块(0.50)对应有边界的子组件,通用(0.25)对应设计评审、顾问咨询或竞赛型参与。并且计入的 TVL 必须是被审计的那个部署所承载的 TVL——审了 v2 并不能把 v1 的峰值收入囊中。 |
| 审计深度 | 15% | 过程严谨度。 是否采用形式化验证?是否做人工审查?是否采用多工程师团队?深度比速度更重要。 |
| 透明度 | 10% | 公开记录。 清晰、公开的报告与事后分析,能赢得社区信任。 |
| 研究贡献 | 5% | 行业推动力。 像 Slither 或 MythX 这样的工具开发以及零日漏洞研究,会推动整个行业进步。 |
| 审计后支持 | 5% | 长期主义。 安全不会在合约部署那一刻终止。持续监控与复审同样关键。 |
方法论说明(2026 修订版)。 本版把数据集重建在统一、可核验的基础之上。每家机构都以同一种证据形态衡量——按贡献度排名前十的 DeFi 客户,加上其完整的审计范围内事故记录——而不再是"档案里恰好有什么就用什么"。信任度评分采用平方根曲线,因此单个超大协议不再与一个小协议等价计入,而一长串小客户也无法压过一家聚焦的顶级机构。
这是一次纠错,而非例行更新。我们拿评分引擎逐条比对每家机构的原始报告,查出五处缺陷,每一处都真实改变了排名。我们把它们公开写出来,因为一份无法被审计的排行榜,并不比它想取代的营销榜单更有价值。
balancer v2 与 Balancer v2 (ComposableStablePool)——就会被扣两次分。这样的重复共有十五对。另外,只要底层记录用了不同拼写,我们研究员明确作出的"不应计入"判定就会被忽略,导致一起 1.97 亿美元的攻击仍被记在一家我们早已确认从未审计过该协议的机构头上。第 4 与第 5 项合在一起意味着:上一版被降级的两家机构——CertiK 与 PeckShield——是被我们的算术降级的,而非被它们自己的记录降级的,本版予以恢复。
梯队是相对的,而非绝对的。我们不再采用固定分数线,而是以机构在可被衡量的同行中的排名来定档:
榜单共收录 100 家机构,依规则而非人工挑选:一家机构只要拥有至少两次经核验的客户委托,或被我们评级的协议中至少两个点名,即可入榜。这排除了数据集中另外 59 个没有任何可衡量委托的名字——它们是仅被提及一次的残留条目,而非业务较薄的机构。
关于这一设计,有两点必须诚实说明。其一,相对标尺意味着一家机构的梯队可能因为另一家机构变强而变动,这是任何排名制度的固有属性,值得直说。其二,两条分界线的成色并不相同:第一梯队的界线落在第 10 名与第 11 名之间一个真实的 2.6 分缺口上,而第二梯队的界线却落在一处密集区内,第 30 名与第 31 名仅相差 0.2 分——小于输入数据本身的精度。排在二十几名与三十出头的机构,应当被视作同一群体,而不是两个梯队。
要直观理解评分引擎,不妨完整走一遍某家机构的算分过程。以 Hashlock 为例——它在本版榜单排名 第 55 位,审计范围内记录干净。选它正是因为它并不处在任何一条梯队分界线附近:排名没有争议,算术因而最容易看清。
以下是 Hashlock 计入评分的前十大客户与完整的信任度计算:
| DeFi 客户 | 峰值 TVL | 范围信用 | 权重 | √(TVL) × 权重 |
|---|---|---|---|---|
| Rocket Pool | $3.17B | 核心 | 1.00 | 56,323 |
| SatLayer | $385M | 核心 | 1.00 | 19,627 |
| 1inch | $2.32B | 通用 | 0.25 | 12,042 |
| Aegis (YUSD) | $44M | 核心 | 1.00 | 6,662 |
| KlimaDAO | $21M | 核心 | 1.00 | 4,570 |
| Algem | $37M | 模块 | 0.50 | 3,045 |
| Bucket Protocol | $129M | 通用 | 0.25 | 2,841 |
| Steer Protocol | $59M | 通用 | 0.25 | 1,919 |
| Exactly | $40M | 通用 | 0.25 | 1,578 |
| dTRINITY | $3.6M | 通用 | 0.25 | 474 |
| 加权平方根合计 | 109,080 |
该加权平方根合计随后对榜单上最深的客户组合做归一化——即 ChainSecurity,其加权平方根合计约为 1,269,563——并缩放至 100 分制:
信任度 = 109,080 ÷ 1,269,563 × 100 ≈ 8.6
(平方根取自每个客户的精确峰值 TVL;表中美元数字为展示取整,√ 一列为无量纲点数——只有它与榜首机构的比值才有意义。)
三处设计在这里起决定作用。平方根让 Rocket Pool 的 31.7 亿美元不至于压倒其余一切——它把 100 倍的 TVL 差距压缩为约 10 倍的分数差距。最大值归一化把标尺钉在全行业最深的那一个客户组合上,因此 8.6 的读法是"这份可核验的足迹约为我们测得最大者的 9%"。而三档范围信用解释了为什么 1inch——按原始 TVL 本是 Hashlock 的第二大客户——贡献反而低于体量只有它六分之一的 SatLayer:1inch 那次属于通用范围,而 SatLayer 是核心安全责任方。
有一行需要特别标注,而标注本身正是重点。Rocket Pool 占 Hashlock 全部信任度的 52%,它被记为核心,依据是对报告的通读——九个合约目录,含 rETH 铸造路径,commit 已锁定。但我们有一条长期规则:客户自己的审计索引优先于审计方的索引,而 Rocket Pool 的索引并未列出 Hashlock。这一条件无法满足,因此该行带着告示发布,而不是被悄悄当作已核验计入。这里并不影响结论——Hashlock 无论如何都未入梯队——但对一家逼近分界线的机构来说,这样一行体量的未确认记录就足以决定梯队归属,而那样的榜单我们不会发布。
六个维度加权汇总:
总分 = 0.25 × 96.9 + 0.40 × 8.6 + 0.15 × 60 + 0.10 × 80 + 0.05 × 40 + 0.05 × 80 = 24.2 + 3.4 + 9.0 + 8.0 + 2.0 + 4.0 ≈ 50.7 → 未入梯队
请注意这个加总的形状:干净的事故记录贡献了接近满额的 25 分,四项过程维度在满分 35 分中拿到 23 分——真正决定名次的是信任度维度,在可得的 40 分里只拿到 3.4 分。对中等规模的机构而言,这是典型格局:占 40% 权重的"市场投票"轴主导了结果。
更有启发的是,一个由 TVL 驱动的分数看不见什么。有两种结构性效应会持续压低信任度维度,使其低于机构的真实足迹:私有 / NDA 委托永远不会进入公开数据集;而非 DeFi 工作按设计被排除——公链、L2、跨链桥、钱包与交易所都不在本榜单范围内,因此一家在基础设施安全上做着高风险工作的机构,在这里可能得分很低,而这与其水平毫无关系。所以,一家记录干净、专注于中小型项目或基础设施的优秀机构,在这条轴上必然靠后——这是关于其公开工作落在 DeFi TVL 曲线何处的陈述,而非关于审计质量的判断。这正是免责声明中**"侧重领域不同"与"公开数据不足"**两条所要提示的。
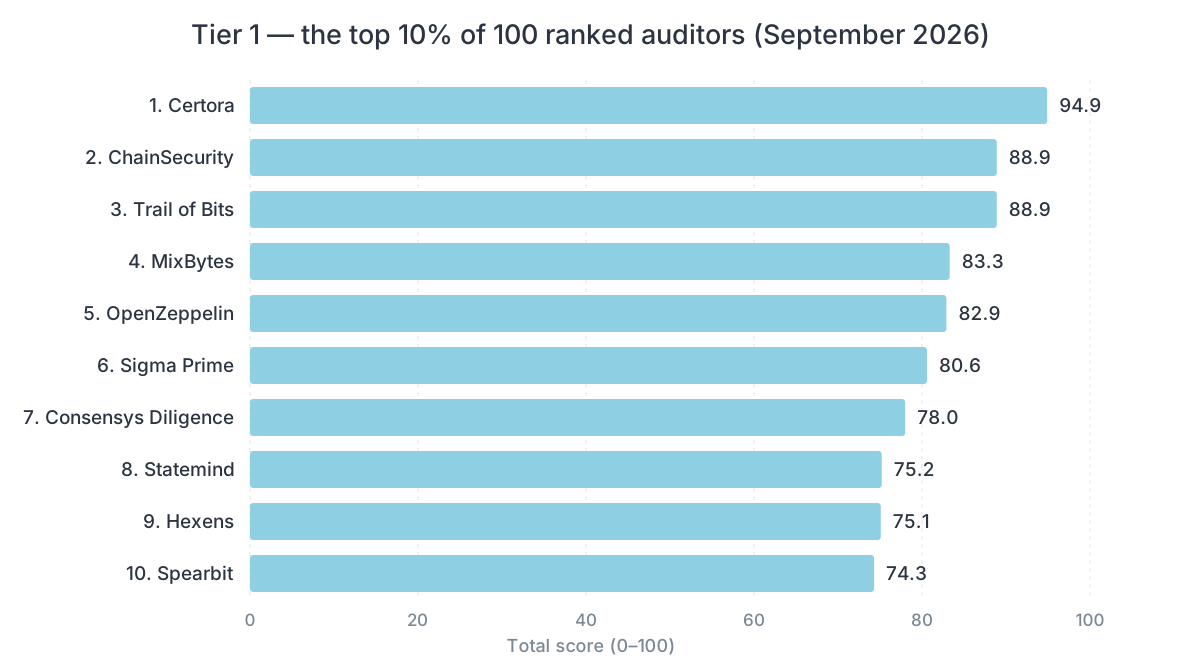
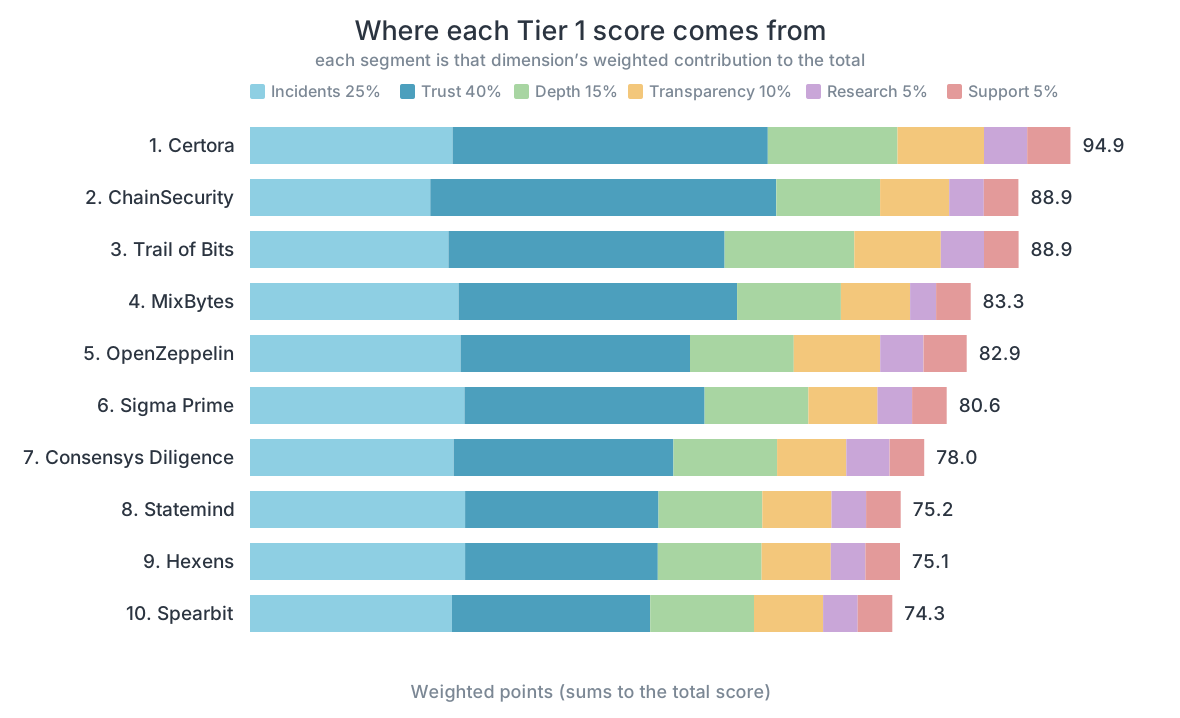
下图把每家第一梯队机构的分数拆解为六个维度的加权贡献。可以看到,榜首的差距主要来自信任度——占 40% 权重的"市场投票"轴——而在过程维度上,领先机构彼此咬得很紧。
下方即完整榜单——全部 100 家上榜机构及其各项子分。第 1–10 名为第一梯队,11–30 名为第二梯队,31–100 名为未入梯队。点击任意一行可查看该机构的分数是如何得出的;也可搜索或筛选定位某一家。
共 100 家上榜机构,当前显示 100 家。 · 点击任意一行,查看该分数是如何得出的。
| # | 审计机构 | 层级 | 总分 | 事故 | 信任度 | 深度 | 透明度 | 研究 | 支持 | |
|---|---|---|---|---|---|---|---|---|---|---|
| 1 | Certora | 第一梯队 | 94.9 | 94 | 91 | 100 | 100 | 100 | 100 | |
形式化验证机构,其 Prover 与 CVL 规范语言直接运行在 Aave、Morpho、Compound、EigenLayer 的 CI 流程中;是目前多数大型借贷与质押协议事实上的形式化验证层。 经核验委托: 10 · 点名该机构的评级协议数: 31 | ||||||||||
| 2 | ChainSecurity | 第一梯队 | 88.9 | 83 | 100 | 80 | 80 | 80 | 80 | |
瑞士安全机构,以形式化验证驱动的高保障审计闻名,深受 Aave、MakerDAO、Uniswap 信赖。 经核验委托: 10 · 点名该机构的评级协议数: 31 | ||||||||||
| 3 | Trail of Bits | 第一梯队 | 88.9 | 92 | 80 | 100 | 100 | 100 | 80 | |
以高端安全研究著称,自研 Slither、Echidna 等工具,客户包括 Algorand 与 MakerDAO。 经核验委托: 10 · 点名该机构的评级协议数: 30 | ||||||||||
| 4 | MixBytes | 第一梯队 | 83.3 | 97 | 81 | 80 | 80 | 60 | 80 | |
DeFi 与跨链安全的深度技术专家,审计过 Aave、Lido、Yearn Finance。 经核验委托: 10 · 点名该机构的评级协议数: 13 | ||||||||||
| 5 | OpenZeppelin | 第一梯队 | 82.9 | 97 | 66 | 80 | 100 | 100 | 100 | |
行业领先的安全机构,以 OpenZeppelin Contracts 库闻名,审计过 Aave、Compound、Coinbase 等主流协议。 经核验委托: 10 · 点名该机构的评级协议数: 25 | ||||||||||
| 6 | Sigma Prime | 第一梯队 | 80.6 | 99 | 69 | 80 | 80 | 80 | 80 | |
以太坊共识客户端专家(Lighthouse 团队),为以太坊基金会、Chainlink 提供高保障审计。 经核验委托: 10 · 点名该机构的评级协议数: 16 | ||||||||||
| 7 | Consensys Diligence | 第一梯队 | 78.0 | 94 | 64 | 80 | 80 | 100 | 80 | |
Consensys 的安全部门,开发 MythX 等工具,并为 ENS、0x 等核心基础设施提供审计。 经核验委托: 14 · 点名该机构的评级协议数: 5 | ||||||||||
| 8 | Statemind | 第一梯队 | 75.2 | 100 | 56 | 80 | 80 | 80 | 80 | |
顶级机构,审计过 Lido、Yearn、1inch 等 DeFi 协议,以发现关键零日漏洞著称。 经核验委托: 10 · 点名该机构的评级协议数: 9 | ||||||||||
| 9 | Hexens | 第一梯队 | 75.1 | 100 | 56 | 80 | 80 | 80 | 80 | |
精品网络安全公司,审计过 Polygon zkEVM、Lido、EigenLayer 等复杂生态。 经核验委托: 15 · 点名该机构的评级协议数: 4 | ||||||||||
| 10 | Spearbit | 第一梯队 | 74.3 | 93 | 57 | 80 | 80 | 80 | 80 | |
由顶级安全研究员组成的去中心化网络,为 Uniswap、OpenSea 等项目对接专业专家。 经核验委托: 10 · 点名该机构的评级协议数: 22 | ||||||||||
| 11 | Ackee Blockchain | 第二梯队 | 71.7 | 97 | 46 | 80 | 80 | 100 | 80 | |
专注以太坊与 Solana 生态审计,深受 Lido、Axelar、Safe 等头部协议信赖。 经核验委托: 10 · 点名该机构的评级协议数: 8 | ||||||||||
| 12 | Dedaub | 第二梯队 | 70.3 | 99 | 42 | 80 | 80 | 100 | 80 | |
在静态分析与形式化验证领域具有深厚专业能力,深受以太坊基金会、Chainlink 与 Uniswap 信赖。 经核验委托: 10 · 点名该机构的评级协议数: 12 | ||||||||||
| 13 | Zellic | 第二梯队 | 69.5 | 90 | 47 | 80 | 80 | 80 | 80 | |
以审计 LayerZero、Solana 等复杂原生加密项目著称,团队有深厚 CTF 竞赛背景。 经核验委托: 10 · 点名该机构的评级协议数: 28 | ||||||||||
| 14 | ABDK Consulting | 第二梯队 | 68.7 | 96 | 49 | 60 | 80 | 80 | 80 | |
以密码学见长的 Solidity 与 ZK 电路审计机构(2016 年成立),ABDKMath64x64 数学库作者;公开审计仓库覆盖 170 家客户,其中包含 Aave V3 与 Uniswap v3-core/v4-core 的核心范围评审。 经核验委托: 10 · 点名该机构的评级协议数: 6 | ||||||||||
| 15 | PeckShield | 第二梯队 | 68.6 | 85 | 56 | 60 | 80 | 80 | 80 | |
以发现重大漏洞与提供威胁情报闻名,审计过 Aave 与 EOS。 经核验委托: 10 · 点名该机构的评级协议数: 17 | ||||||||||
| 16 | Nethermind Security | 第二梯队 | 67.7 | 92 | 37 | 100 | 80 | 60 | 80 | |
Nethermind 的安全部门,审计 Starknet、Aave,并校验以太坊客户端的正确性。 经核验委托: 18 · 点名该机构的评级协议数: 11 | ||||||||||
| 17 | Quantstamp | 第二梯队 | 67.6 | 92 | 54 | 60 | 60 | 80 | 80 | |
区块链安全的全球领导者,累计为以太坊 2.0、Solana、OpenSea 等客户守护超过 2000 亿美元资产。 经核验委托: 10 · 点名该机构的评级协议数: 35 | ||||||||||
| 18 | Cyfrin | 第二梯队 | 66.1 | 89 | 37 | 80 | 80 | 100 | 80 | |
聚焦教育与竞赛式审计的头部机构,深受 Chainlink、Wormhole、ZKsync 信赖。 经核验委托: 10 · 点名该机构的评级协议数: 9 | ||||||||||
| 19 | Runtime Verification | 第二梯队 | 65.9 | 96 | 25 | 100 | 80 | 100 | 80 | |
形式化验证领域的先驱,审计过以太坊 2.0、Algorand 等高价值项目。 经核验委托: 20 · 点名该机构的评级协议数: 4 | ||||||||||
| 20 | OtterSec | 第二梯队 | 65.5 | 93 | 36 | 80 | 80 | 80 | 80 | |
以审计 Solana 与高性能链著称,深受 Wormhole、Solana 基金会信赖。 经核验委托: 10 · 点名该机构的评级协议数: 34 | ||||||||||
| 21 | Cantina | 第二梯队 | 65.1 | 91 | 49 | 60 | 80 | 40 | 80 | |
由 Spearbit 衍生而出的安全研究员市场,为 Uniswap 与 Morpho 等项目对接审计资源。 经核验委托: 10 · 点名该机构的评级协议数: 20 | ||||||||||
| 22 | CertiK | 第二梯队 | 64.9 | 87 | 46 | 60 | 80 | 80 | 80 | |
行业巨头,以排行榜、形式化验证与 Skynet 监控闻名,审计过 Binance 与 Aave。 经核验委托: 10 · 点名该机构的评级协议数: 19 | ||||||||||
| 23 | BlockSec | 第二梯队 | 64.3 | 99 | 26 | 80 | 80 | 80 | 100 | |
聚焦全栈安全与实时监控,深受 1inch、PancakeSwap、Matrixport 信赖。 经核验委托: 10 · 点名该机构的评级协议数: 17 | ||||||||||
| 24 | SlowMist | 第二梯队 | 63.7 | 97 | 36 | 60 | 80 | 80 | 80 | |
成熟的安全团队,审计过 Binance、OKX 等主流交易所,以及 PancakeSwap 等协议。 经核验委托: 10 · 点名该机构的评级协议数: 19 | ||||||||||
| 25 | Pashov Audit Group | 第二梯队 | 63.1 | 99 | 39 | 60 | 80 | 40 | 80 | |
由 Krum Pashov 主理的研究员集体式精品机构;约 50 名经竞赛筛选的研究员以 3–7 人具名小组承接项目,在 github.com/pashov/audits 无门槛公开 400 余份报告,每份均锁定评审与修复 commit。 经核验委托: 10 · 点名该机构的评级协议数: 15 | ||||||||||
| 26 | yAudit | 第二梯队 | 62.9 | 93 | 29 | 80 | 80 | 80 | 80 | |
Yearn Finance 生态(yAcademy)的审计分支,以对 Curve 等 DeFi 协议的严谨审查著称。 经核验委托: 10 · 点名该机构的评级协议数: 10 | ||||||||||
| 27 | Neodyme | 第二梯队 | 61.6 | 99 | 20 | 80 | 80 | 100 | 80 | |
深耕 Solana 生态的安全研究员团队,审计了多个广泛使用的 Solana 借贷与质押协议。 经核验委托: 10 · 点名该机构的评级协议数: 15 | ||||||||||
| 28 | Guardian | 第二梯队 | 61.2 | 96 | 21 | 100 | 80 | 60 | 60 | |
为 GMX、Synthetix 等 DeFi 协议提供审计,保持高水准的安全标准。 经核验委托: 15 · 点名该机构的评级协议数: 6 | ||||||||||
| 29 | Offside Labs | 第二梯队 | 60.7 | 99 | 20 | 80 | 80 | 80 | 80 | |
专注 Solana 的攻击性安全研究团队(DEF CON / Paradigm CTF 背景,累计获得逾 900 万美元漏洞赏金),现已成为 Meteora、Jupiter、Kamino、Jito 事实上的发版把关审计方。 经核验委托: 10 · 点名该机构的评级协议数: 6 | ||||||||||
| 30 | Informal Systems | 第二梯队 | 59.9 | 95 | 10 | 100 | 80 | 100 | 80 | |
Cosmos 生态的形式化方法机构(Quint、Apalache、Atomkraft 作者),并担任 dYdX Chain 的常态季度审计方;其业务几乎全部集中在链与基础设施,而非 DeFi TVL。 经核验委托: 5 · 点名该机构的评级协议数: 3 | ||||||||||
| 31 | Recon | 未入梯队 | 59.7 | 96 | 9 | 100 | 80 | 100 | 80 | |
专注不变量测试的精品机构(Echidna / Medusa / Halmos / Foundry),在人工评审之外向客户仓库内直接交付有状态模糊测试套件;开发 Recon Extension 与 Chimera 框架。 经核验委托: 8 · 点名该机构的评级协议数: 3 | ||||||||||
| 32 | 0xMacro | 未入梯队 | 59.5 | 99 | 27 | 60 | 80 | 60 | 80 | |
运营 Macro Fellowship 的 EVM 精品审计机构;在 0xmacro.com/library 无门槛公开约 200 份报告,其中包含 Maple v2、Kodiak、Mento V2、PoolTogether V5 及 Level 铸造引擎的核心范围评审。 经核验委托: 10 · 点名该机构的评级协议数: 3 | ||||||||||
| 33 | Oak Security | 未入梯队 | 59.5 | 88 | 29 | 80 | 80 | 60 | 60 | |
由资深专家进行盲审独立审计,守护 Cosmos、Terra 等主要生态。 经核验委托: 13 · 点名该机构的评级协议数: 6 | ||||||||||
| 34 | Sec3 | 未入梯队 | 59.3 | 99 | 24 | 60 | 80 | 80 | 80 | |
专注 Solana 的审计机构(前身 Soteria,法律主体 Coderrect Inc.);以自研 Sec3 Scanner / X-Ray 辅助人工评审,在 GitHub 公开报告索引,每个项目均包含审计后修复复核。 经核验委托: 10 · 点名该机构的评级协议数: 17 | ||||||||||
| 35 | Coinspect | 未入梯队 | 58.9 | 97 | 19 | 80 | 80 | 60 | 80 | |
专精智能合约与零知识电路审计,深受 Zcash 与 RSK 信赖。 经核验委托: 9 · 点名该机构的评级协议数: 7 | ||||||||||
| 36 | Omniscia | 未入梯队 | 58.6 | 99 | 17 | 80 | 80 | 60 | 80 | |
中端市场的高产审计机构(自有公开索引显示 216 家客户、466 次委托);报告锁定 commit 哈希并逐条标注修复状态,且会发布事故复盘。DeFi 客户以中等市值为主,另有少数大型核心范围项目(Euler EVK、Olympus V2)。 经核验委托: 16 · 点名该机构的评级协议数: 6 | ||||||||||
| 37 | Solidified | 未入梯队 | 58.5 | 98 | 27 | 60 | 80 | 40 | 80 | |
以太坊最早期的审计机构之一(2017 年),自 2018 年 1 月起公开全部报告,采用固定的三名独立评审员模式。2022 年 2 月被 Oak Security 收购,2025 年 11 月以精品品牌重新独立运营。 经核验委托: 10 · 点名该机构的评级协议数: 3 | ||||||||||
| 38 | Halborn | 未入梯队 | 58.2 | 81 | 32 | 60 | 80 | 80 | 80 | |
精英网络安全公司,审计过 Coinbase、Solana 和 Bored Ape Yacht Club,以深度人工渗透测试闻名。 经核验委托: 10 · 点名该机构的评级协议数: 35 | ||||||||||
| 39 | Veridise | 未入梯队 | 58.1 | 99 | 14 | 80 | 80 | 80 | 80 | |
由资深安全研究员创立,擅长自动化分析与形式化验证,审计过 Aptos、Sui 等协议。 经核验委托: 13 · 点名该机构的评级协议数: 3 | ||||||||||
| 40 | Decurity | 未入梯队 | 58.0 | 98 | 14 | 80 | 80 | 80 | 80 | |
出身应用安全与渗透测试背景的 EVM / Solana 精品审计机构,以带 PoC 的报告、开源 semgrep-smart-contracts 规则集及公开漏洞复盘著称。 经核验委托: 9 · 点名该机构的评级协议数: 4 | ||||||||||
| 41 | Code4rena | 未入梯队 | 57.1 | 93 | 20 | 80 | 80 | 60 | 60 | |
头部的竞赛式审计平台(众包安全),Wardens 为 ENS、OpenSea 等顶级协议比拼挖漏洞。 经核验委托: 10 · 点名该机构的评级协议数: 22 | ||||||||||
| 42 | Salus | 未入梯队 | 56.8 | 98 | 18 | 60 | 80 | 80 | 80 | |
新加坡/中国的 Web3 安全精品机构,在 GitHub 公开大量报告索引(2022–2026 年约 290 份 PDF);以清单式高产评审为主,客户集中在 BNB Chain 的 BTCfi、稳定币与 CeDeFi 协议。 经核验委托: 10 · 点名该机构的评级协议数: 9 | ||||||||||
| 43 | Three Sigma | 未入梯队 | 56.7 | 99 | 15 | 80 | 80 | 60 | 60 | |
提供包括人工审查与 Fuzz 测试在内的全方位安全服务,服务过 Maple Finance 等客户。 经核验委托: 16 · 点名该机构的评级协议数: 6 | ||||||||||
| 44 | Zenith | 未入梯队 | 56.1 | 98 | 22 | 60 | 80 | 40 | 80 | |
Code4rena / Zellic 集团旗下的私有顾问式审计品牌,由顶尖竞赛型审计研究员组成;全部 221 份报告在 GitHub 公开,锁定 commit 并给出文件级范围。 经核验委托: 10 · 点名该机构的评级协议数: 10 | ||||||||||
| 45 | Fuzzland | 未入梯队 | 55.1 | 95 | 6 | 80 | 80 | 100 | 80 | |
以模糊测试为核心的安全机构(帕罗奥图,2022 年),开源混合模糊测试器 ItyFuzz 的开发方;每次委托均将人工评审与 Foundry 不变量、ItyFuzz、Halmos 结合,并提供 Blaz+ 监控。 经核验委托: 10 · 点名该机构的评级协议数: 2 | ||||||||||
| 46 | Trust Security | 未入梯队 | 55.1 | 95 | 8 | 80 | 80 | 80 | 80 | |
由竞赛型审计研究员 “Trust” 创立的精品机构;已公开约 161 次委托,全部由资深评审员承接,在借贷、期权与质押类代码库上最为擅长。 经核验委托: 6 · 点名该机构的评级协议数: 5 | ||||||||||
| 47 | Least Authority | 未入梯队 | 54.3 | 93 | 5 | 100 | 80 | 60 | 60 | |
注重隐私与安全的机构,以审计 Zcash、以太坊 2.0、MetaMask 而知名。 经核验委托: 3 · 点名该机构的评级协议数: 2 | ||||||||||
| 48 | MoveBit | 未入梯队 | 53.2 | 92 | 10 | 80 | 60 | 80 | 80 | |
Move 生态(Aptos/Sui)专家,审计过 Thala 等协议,并获 Move 语言官方团队集成。 经核验委托: 10 · 点名该机构的评级协议数: 4 | ||||||||||
| 49 | Paladin | 未入梯队 | 52.4 | 97 | 15 | 60 | 80 | 40 | 60 | |
高产的 EVM / Move 审计机构(已公开 269 次委托,多为中等市值的 AMM、挖矿与代币释放合约);其项目页按部署地址逐一列出所审计合约,并附问题处理矩阵。 经核验委托: 10 · 点名该机构的评级协议数: 5 | ||||||||||
| 50 | Accretion | 未入梯队 | 52.3 | 98 | 7 | 60 | 80 | 80 | 80 | |
只做 Solana 的审计精品机构(新加坡,2025 年)。全部 36 份报告公开,锁定修复 commit 并进行链上构建验证;是 Hylo 线上 v2 核心的唯一审计方,另有 IDL 与可验证构建方面的原创研究。 经核验委托: 10 · 点名该机构的评级协议数: 3 | ||||||||||
| 51 | Composable Security | 未入梯队 | 52.3 | 93 | 10 | 80 | 80 | 40 | 60 | |
DeFi 安全专家,提供定制化审计,擅长复杂可组合性交互场景的安全保障。 经核验委托: 5 · 点名该机构的评级协议数: 0 | ||||||||||
| 52 | WatchPug | 未入梯队 | 52.2 | 97 | 20 | 60 | 60 | 20 | 80 | |
声誉良好的安全团队,为 DeFi 项目提供细致的代码审查,提升隐私与安全。 经核验委托: 10 · 点名该机构的评级协议数: 8 | ||||||||||
| 53 | Sherlock | 未入梯队 | 52.0 | 86 | 14 | 60 | 100 | 40 | 80 | |
将审计与漏洞赏金结合的智能合约审计承保平台,深受 Optimism 与 Arbitrum 信赖。 经核验委托: 10 · 点名该机构的评级协议数: 27 | ||||||||||
| 54 | CoinFabrik | 未入梯队 | 51.3 | 87 | 9 | 60 | 80 | 100 | 80 | |
2014 年成立的老牌机构,审计过 RSK 等栈,以及 Bitcoin 和以太坊生态中的多个知名项目。 经核验委托: 9 · 点名该机构的评级协议数: 4 | ||||||||||
| 55 | Hashlock | 未入梯队 | 50.7 | 97 | 9 | 60 | 80 | 40 | 80 | |
澳大利亚智能合约审计机构,保持无重大被黑记录,专注中小市值 DeFi、RWA 与新兴公链项目。 经核验委托: 10 · 点名该机构的评级协议数: 3 | ||||||||||
| 56 | Beosin | 未入梯队 | 50.6 | 97 | 3 | 80 | 60 | 80 | 60 | |
提供"一站式"区块链安全方案,具备形式化验证能力,已审计 PancakeSwap 等 3000+ 智能合约。 经核验委托: 7 · 点名该机构的评级协议数: 1 | ||||||||||
| 57 | Supremacy | 未入梯队 | 50.2 | 96 | 8 | 60 | 80 | 40 | 80 | |
研究驱动的小型审计精品机构(supremacy.team,@SupremacyHQ),为 14 家客户发布 17 份报告,集中于 BTCFi、BNB Chain 与 Magpie 生态;其中仅一次为核心范围,其余为有界范围或仅见于审计方自有索引。 经核验委托: 9 · 点名该机构的评级协议数: 1 | ||||||||||
| 58 | Adevar Labs | 未入梯队 | 50.0 | 97 | 7 | 60 | 80 | 40 | 80 | |
货真价实的 Solana / Rust 优先安全精品机构(并非个人研究员),在 github.com/AdevarLabs/audit-reports 维护自有公开报告索引——2025 年年中以来 27 份带日期的报告,几乎全部为外围模块、适配器及单链部署等有界范围。 经核验委托: 12 · 点名该机构的评级协议数: 2 | ||||||||||
| 59 | SECBIT Labs | 未入梯队 | 48.9 | 95 | 5 | 60 | 60 | 80 | 80 | |
中国的安全与零知识研究实验室(2018 年披露 batchOverflow / proxyOverflow 等 CVE),自 2022 年起担任 AladdinDAO 系列——Concentrator、CLever 与 f(x) Protocol——的常态发版把关审计方。 经核验委托: 5 · 点名该机构的评级协议数: 4 | ||||||||||
| 60 | HashEx | 未入梯队 | 48.0 | 90 | 14 | 60 | 60 | 40 | 60 | |
2017 年起的资深机构,为 SafeMoon、Trader Joe 等项目守护超 40 亿美元资产。 经核验委托: 10 · 点名该机构的评级协议数: 0 | ||||||||||
| 61 | Verilog Solutions | 未入梯队 | 47.7 | 99 | 7 | 60 | 60 | 40 | 60 | |
全栈式 Web3 安全公司,与 WOOFi、Gnosis、BendDAO 合作,主打"持续安全"理念。 经核验委托: 10 · 点名该机构的评级协议数: 0 | ||||||||||
| 62 | Hacken | 未入梯队 | 46.8 | 73 | 9 | 60 | 80 | 80 | 80 | |
综合型网络安全审计巨头,客户涵盖 1inch、Gate.io 等,提供广泛的安全服务。 经核验委托: 6 · 点名该机构的评级协议数: 9 | ||||||||||
| 63 | Kudelski | 未入梯队 | 46.5 | 86 | 3 | 60 | 80 | 80 | 60 | |
全球安全行业领导者,为 Binance、Solana、Ledger 提供区块链审计。 经核验委托: 8 · 点名该机构的评级协议数: 12 | ||||||||||
| 64 | Zokyo | 未入梯队 | 46.3 | 83 | 12 | 40 | 80 | 60 | 80 | |
获风投支持的安全公司,审计过 IOTA 等项目,并提供全面的安全与加密经济学审查。 经核验委托: 12 · 点名该机构的评级协议数: 4 | ||||||||||
| 65 | KALOS | 未入梯队 | 46.1 | 76 | 8 | 80 | 60 | 60 | 60 | |
前身为 Haechi Audit,累计为 1inch、Klaytn 等客户守护超过 600 亿美元资产。 经核验委托: 9 · 点名该机构的评级协议数: 0 | ||||||||||
| 66 | Team Omega | 未入梯队 | 45.4 | 91 | 7 | 60 | 60 | 40 | 60 | |
为多家 DAO 与 DeFi 协议提供动手式的 Solidity 审计。 经核验委托: 8 · 点名该机构的评级协议数: 0 | ||||||||||
| 67 | SmartState | 未入梯队 | 45.2 | 95 | 4 | 60 | 60 | 40 | 60 | |
提供深入的人工与自动化审计,守护 DAO Maker、Safle 等项目。 经核验委托: 6 · 点名该机构的评级协议数: 1 | ||||||||||
| 68 | Blaize.Security | 未入梯队 | 45.0 | 95 | 3 | 60 | 60 | 40 | 60 | |
提供全面的区块链安全与开发服务,审计过 LiquidAccess 等项目。 经核验委托: 6 · 点名该机构的评级协议数: 1 | ||||||||||
| 69 | Resonance Security | 未入梯队 | 44.9 | 96 | 2 | 60 | 60 | 40 | 60 | |
提供全谱网络安全服务,涵盖审计与攻击性安全,服务过 EVM 与 Cosmos 多条链。 经核验委托: 7 · 点名该机构的评级协议数: 2 | ||||||||||
| 70 | BlockApex | 未入梯队 | 44.6 | 97 | 1 | 60 | 60 | 40 | 60 | |
擅长 EVM 与 Rust 审计,以静态分析和人工审查为 DeFi 与 NFT 项目提供保障。 经核验委托: 8 · 点名该机构的评级协议数: 1 | ||||||||||
| 71 | Hats Finance | 未入梯队 | 44.0 | 97 | 5 | 40 | 80 | 40 | 40 | |
去中心化的漏洞赏金与审计协议,Hopr 等项目通过其众包安全测试。 经核验委托: 12 · 点名该机构的评级协议数: 3 | ||||||||||
| 72 | ScaleBit | 未入梯队 | 44.0 | 82 | 6 | 60 | 60 | 60 | 60 | |
BitsLab 旗下子品牌,聚焦 ZK 与区块链安全,关注新兴生态。 经核验委托: 10 · 点名该机构的评级协议数: 7 | ||||||||||
| 73 | Immunefi | 未入梯队 | 43.9 | 92 | 5 | 40 | 80 | 60 | 40 | |
漏洞赏金与审计竞赛平台,并非审计机构:它撮合并裁定独立研究员之间的众包竞赛,本身不执行任何代码评审。 经核验委托: 10 · 点名该机构的评级协议数: 3 | ||||||||||
| 74 | Bramah Systems | 未入梯队 | 43.1 | 82 | 11 | 60 | 60 | 20 | 40 | |
专精复杂 DeFi 协议的高质量审计的精品机构。 经核验委托: 8 · 点名该机构的评级协议数: 1 | ||||||||||
| 75 | Chaos Labs | 未入梯队 | 43.1 | 90 | 12 | 40 | 40 | 60 | 60 | |
经济风险与风险参数机构——提供基于代理的模拟、DAO 参数托管、风险看板及自有价格/风险预言机;不做源码级代码审计,因此其全部委托按第 2 节归为「通用」类。 经核验委托: 7 · 点名该机构的评级协议数: 4 | ||||||||||
| 76 | Secure3 | 未入梯队 | 42.2 | 86 | 2 | 60 | 60 | 40 | 60 | |
审计竞赛平台——项目方投放奖金池,经认证的独立审计员就漏洞发现展开竞争;我们通过通读一份报告确认了这一模式:其中每条发现都署名于某位参赛审计员。 经核验委托: 5 · 点名该机构的评级协议数: 4 | ||||||||||
| 77 | 0xGuard | 未入梯队 | 42.1 | 95 | 1 | 40 | 80 | 20 | 60 | |
提供人工与自动化审计,主打详尽的报告,守护各类 DeFi 与 NFT 项目。 经核验委托: 6 · 点名该机构的评级协议数: 0 | ||||||||||
| 78 | Verichains | 未入梯队 | 42.1 | 66 | 4 | 80 | 60 | 60 | 60 | |
亚太领先的安全机构,审计过 Axie Infinity 与 BNB Chain,以发现关键漏洞著称。 经核验委托: 6 · 点名该机构的评级协议数: 0 | ||||||||||
| 79 | Pessimistic | 未入梯队 | 42.0 | 80 | 0 | 60 | 60 | 80 | 60 | |
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。 经核验委托: 0 · 点名该机构的评级协议数: 2 | ||||||||||
| 80 | Monethic | 未入梯队 | 41.2 | 84 | 0 | 60 | 60 | 40 | 60 | |
为 DeFi 与 Web3 项目提供智能合约审计与渗透测试等综合网络安全服务。 经核验委托: 2 · 点名该机构的评级协议数: 0 | ||||||||||
| 81 | ShellBoxes | 未入梯队 | 39.3 | 95 | 1 | 40 | 60 | 20 | 40 | |
提供 Solidity、Rust 与 Go 合约审计,守护 BSC 等多链上的项目。 经核验委托: 6 · 点名该机构的评级协议数: 0 | ||||||||||
| 82 | Sub7 Security | 未入梯队 | 39.2 | 85 | 0 | 60 | 60 | 20 | 40 | |
总部位于卢森堡的安全公司,运用先进工具检测智能合约与 dApp 漏洞。 经核验委托: 2 · 点名该机构的评级协议数: 0 | ||||||||||
| 83 | Arcadia Group | 未入梯队 | 38.0 | 81 | 4 | 60 | 40 | 20 | 40 | |
区块链软件与安全咨询机构,审计过 Charged Particles 等项目。 经核验委托: 6 · 点名该机构的评级协议数: 0 | ||||||||||
| 84 | Kupia Security | 未入梯队 | 37.6 | 83 | 10 | 40 | 40 | 20 | 40 | |
审计过 Ethena 等 DeFi 协议,致力于阻止复杂的攻击向量。 经核验委托: 10 · 点名该机构的评级协议数: 0 | ||||||||||
| 85 | Solidity Finance | 未入梯队 | 37.3 | 49 | 3 | 60 | 100 | 40 | 60 | |
面向社区项目的大体量审计机构,累计为 1000+ 项目守护超 100 亿美元资产。 经核验委托: 3 · 点名该机构的评级协议数: 0 | ||||||||||
| 86 | Armors | 未入梯队 | 36.3 | 81 | 3 | 40 | 60 | 20 | 40 | |
区块链安全服务商,已审计 1000+ 项目,与主流交易所合作维护生态安全。 经核验委托: 4 · 点名该机构的评级协议数: 0 | ||||||||||
| 87 | Obelisk | 未入梯队 | 33.9 | 82 | 1 | 40 | 40 | 20 | 40 | |
为 Gravity Finance 等项目提供审计,保障协议完整性。 经核验委托: 4 · 点名该机构的评级协议数: 0 | ||||||||||
| 88 | Egis Security | 未入梯队 | 32.7 | 77 | 2 | 40 | 40 | 20 | 40 | |
审计过 Sablier 等项目,并提供库级别的安全评估。 经核验委托: 5 · 点名该机构的评级协议数: 0 | ||||||||||
| 89 | Electi | 未入梯队 | 31.6 | 81 | 28 | 0 | 0 | 0 | 0 | |
科技与创新公司,提供区块链审计与咨询服务。 经核验委托: 10 · 点名该机构的评级协议数: 0 | ||||||||||
| 90 | Techrate | 未入梯队 | 31.4 | 61 | 1 | 40 | 60 | 20 | 60 | |
以普惠式审计服务与快速交付著称,覆盖大量代币与 DeFi 项目。 经核验委托: 2 · 点名该机构的评级协议数: 0 | ||||||||||
| 91 | Haechi | 未入梯队 | 30.8 | 91 | 20 | 0 | 0 | 0 | 0 | |
韩国顶级审计机构(现已更名为 KALOS),审计过 1inch、Klaytn 和 Badger DAO。 经核验委托: 10 · 点名该机构的评级协议数: 0 | ||||||||||
| 92 | Asymptotic | 未入梯队 | 20.0 | 80 | 0 | 0 | 0 | 0 | 0 | |
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。 经核验委托: 0 · 点名该机构的评级协议数: 2 | ||||||||||
| 93 | Bailsec | 未入梯队 | 20.0 | 80 | 0 | 0 | 0 | 0 | 0 | |
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。 经核验委托: 0 · 点名该机构的评级协议数: 2 | ||||||||||
| 94 | CodeHawks | 未入梯队 | 20.0 | 80 | 0 | 0 | 0 | 0 | 0 | |
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。 经核验委托: 0 · 点名该机构的评级协议数: 2 | ||||||||||
| 95 | FYEO | 未入梯队 | 20.0 | 80 | 0 | 0 | 0 | 0 | 0 | |
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。 经核验委托: 0 · 点名该机构的评级协议数: 2 | ||||||||||
| 96 | iosiro | 未入梯队 | 20.0 | 80 | 0 | 0 | 0 | 0 | 0 | |
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。 经核验委托: 0 · 点名该机构的评级协议数: 2 | ||||||||||
| 97 | NCC Group | 未入梯队 | 20.0 | 80 | 0 | 0 | 0 | 0 | 0 | |
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。 经核验委托: 0 · 点名该机构的评级协议数: 2 | ||||||||||
| 98 | Obsidian | 未入梯队 | 20.0 | 80 | 0 | 0 | 0 | 0 | 0 | |
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。 经核验委托: 0 · 点名该机构的评级协议数: 2 | ||||||||||
| 99 | Offbeat Security | 未入梯队 | 20.0 | 80 | 0 | 0 | 0 | 0 | 0 | |
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。 经核验委托: 0 · 点名该机构的评级协议数: 2 | ||||||||||
| 100 | Zach Obront | 未入梯队 | 20.0 | 80 | 0 | 0 | 0 | 0 | 0 | |
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。 经核验委托: 0 · 点名该机构的评级协议数: 2 | ||||||||||
形式化验证机构,其 Prover 与 CVL 规范语言直接运行在 Aave、Morpho、Compound、EigenLayer 的 CI 流程中;是目前多数大型借贷与质押协议事实上的形式化验证层。
经核验委托: 10 · 点名该机构的评级协议数: 31
瑞士安全机构,以形式化验证驱动的高保障审计闻名,深受 Aave、MakerDAO、Uniswap 信赖。
经核验委托: 10 · 点名该机构的评级协议数: 31
以高端安全研究著称,自研 Slither、Echidna 等工具,客户包括 Algorand 与 MakerDAO。
经核验委托: 10 · 点名该机构的评级协议数: 30
DeFi 与跨链安全的深度技术专家,审计过 Aave、Lido、Yearn Finance。
经核验委托: 10 · 点名该机构的评级协议数: 13
行业领先的安全机构,以 OpenZeppelin Contracts 库闻名,审计过 Aave、Compound、Coinbase 等主流协议。
经核验委托: 10 · 点名该机构的评级协议数: 25
以太坊共识客户端专家(Lighthouse 团队),为以太坊基金会、Chainlink 提供高保障审计。
经核验委托: 10 · 点名该机构的评级协议数: 16
Consensys 的安全部门,开发 MythX 等工具,并为 ENS、0x 等核心基础设施提供审计。
经核验委托: 14 · 点名该机构的评级协议数: 5
顶级机构,审计过 Lido、Yearn、1inch 等 DeFi 协议,以发现关键零日漏洞著称。
经核验委托: 10 · 点名该机构的评级协议数: 9
精品网络安全公司,审计过 Polygon zkEVM、Lido、EigenLayer 等复杂生态。
经核验委托: 15 · 点名该机构的评级协议数: 4
由顶级安全研究员组成的去中心化网络,为 Uniswap、OpenSea 等项目对接专业专家。
经核验委托: 10 · 点名该机构的评级协议数: 22
专注以太坊与 Solana 生态审计,深受 Lido、Axelar、Safe 等头部协议信赖。
经核验委托: 10 · 点名该机构的评级协议数: 8
在静态分析与形式化验证领域具有深厚专业能力,深受以太坊基金会、Chainlink 与 Uniswap 信赖。
经核验委托: 10 · 点名该机构的评级协议数: 12
以审计 LayerZero、Solana 等复杂原生加密项目著称,团队有深厚 CTF 竞赛背景。
经核验委托: 10 · 点名该机构的评级协议数: 28
以密码学见长的 Solidity 与 ZK 电路审计机构(2016 年成立),ABDKMath64x64 数学库作者;公开审计仓库覆盖 170 家客户,其中包含 Aave V3 与 Uniswap v3-core/v4-core 的核心范围评审。
经核验委托: 10 · 点名该机构的评级协议数: 6
以发现重大漏洞与提供威胁情报闻名,审计过 Aave 与 EOS。
经核验委托: 10 · 点名该机构的评级协议数: 17
Nethermind 的安全部门,审计 Starknet、Aave,并校验以太坊客户端的正确性。
经核验委托: 18 · 点名该机构的评级协议数: 11
区块链安全的全球领导者,累计为以太坊 2.0、Solana、OpenSea 等客户守护超过 2000 亿美元资产。
经核验委托: 10 · 点名该机构的评级协议数: 35
聚焦教育与竞赛式审计的头部机构,深受 Chainlink、Wormhole、ZKsync 信赖。
经核验委托: 10 · 点名该机构的评级协议数: 9
形式化验证领域的先驱,审计过以太坊 2.0、Algorand 等高价值项目。
经核验委托: 20 · 点名该机构的评级协议数: 4
以审计 Solana 与高性能链著称,深受 Wormhole、Solana 基金会信赖。
经核验委托: 10 · 点名该机构的评级协议数: 34
由 Spearbit 衍生而出的安全研究员市场,为 Uniswap 与 Morpho 等项目对接审计资源。
经核验委托: 10 · 点名该机构的评级协议数: 20
行业巨头,以排行榜、形式化验证与 Skynet 监控闻名,审计过 Binance 与 Aave。
经核验委托: 10 · 点名该机构的评级协议数: 19
聚焦全栈安全与实时监控,深受 1inch、PancakeSwap、Matrixport 信赖。
经核验委托: 10 · 点名该机构的评级协议数: 17
成熟的安全团队,审计过 Binance、OKX 等主流交易所,以及 PancakeSwap 等协议。
经核验委托: 10 · 点名该机构的评级协议数: 19
由 Krum Pashov 主理的研究员集体式精品机构;约 50 名经竞赛筛选的研究员以 3–7 人具名小组承接项目,在 github.com/pashov/audits 无门槛公开 400 余份报告,每份均锁定评审与修复 commit。
经核验委托: 10 · 点名该机构的评级协议数: 15
Yearn Finance 生态(yAcademy)的审计分支,以对 Curve 等 DeFi 协议的严谨审查著称。
经核验委托: 10 · 点名该机构的评级协议数: 10
深耕 Solana 生态的安全研究员团队,审计了多个广泛使用的 Solana 借贷与质押协议。
经核验委托: 10 · 点名该机构的评级协议数: 15
为 GMX、Synthetix 等 DeFi 协议提供审计,保持高水准的安全标准。
经核验委托: 15 · 点名该机构的评级协议数: 6
专注 Solana 的攻击性安全研究团队(DEF CON / Paradigm CTF 背景,累计获得逾 900 万美元漏洞赏金),现已成为 Meteora、Jupiter、Kamino、Jito 事实上的发版把关审计方。
经核验委托: 10 · 点名该机构的评级协议数: 6
Cosmos 生态的形式化方法机构(Quint、Apalache、Atomkraft 作者),并担任 dYdX Chain 的常态季度审计方;其业务几乎全部集中在链与基础设施,而非 DeFi TVL。
经核验委托: 5 · 点名该机构的评级协议数: 3
专注不变量测试的精品机构(Echidna / Medusa / Halmos / Foundry),在人工评审之外向客户仓库内直接交付有状态模糊测试套件;开发 Recon Extension 与 Chimera 框架。
经核验委托: 8 · 点名该机构的评级协议数: 3
运营 Macro Fellowship 的 EVM 精品审计机构;在 0xmacro.com/library 无门槛公开约 200 份报告,其中包含 Maple v2、Kodiak、Mento V2、PoolTogether V5 及 Level 铸造引擎的核心范围评审。
经核验委托: 10 · 点名该机构的评级协议数: 3
由资深专家进行盲审独立审计,守护 Cosmos、Terra 等主要生态。
经核验委托: 13 · 点名该机构的评级协议数: 6
专注 Solana 的审计机构(前身 Soteria,法律主体 Coderrect Inc.);以自研 Sec3 Scanner / X-Ray 辅助人工评审,在 GitHub 公开报告索引,每个项目均包含审计后修复复核。
经核验委托: 10 · 点名该机构的评级协议数: 17
专精智能合约与零知识电路审计,深受 Zcash 与 RSK 信赖。
经核验委托: 9 · 点名该机构的评级协议数: 7
中端市场的高产审计机构(自有公开索引显示 216 家客户、466 次委托);报告锁定 commit 哈希并逐条标注修复状态,且会发布事故复盘。DeFi 客户以中等市值为主,另有少数大型核心范围项目(Euler EVK、Olympus V2)。
经核验委托: 16 · 点名该机构的评级协议数: 6
以太坊最早期的审计机构之一(2017 年),自 2018 年 1 月起公开全部报告,采用固定的三名独立评审员模式。2022 年 2 月被 Oak Security 收购,2025 年 11 月以精品品牌重新独立运营。
经核验委托: 10 · 点名该机构的评级协议数: 3
精英网络安全公司,审计过 Coinbase、Solana 和 Bored Ape Yacht Club,以深度人工渗透测试闻名。
经核验委托: 10 · 点名该机构的评级协议数: 35
由资深安全研究员创立,擅长自动化分析与形式化验证,审计过 Aptos、Sui 等协议。
经核验委托: 13 · 点名该机构的评级协议数: 3
出身应用安全与渗透测试背景的 EVM / Solana 精品审计机构,以带 PoC 的报告、开源 semgrep-smart-contracts 规则集及公开漏洞复盘著称。
经核验委托: 9 · 点名该机构的评级协议数: 4
头部的竞赛式审计平台(众包安全),Wardens 为 ENS、OpenSea 等顶级协议比拼挖漏洞。
经核验委托: 10 · 点名该机构的评级协议数: 22
新加坡/中国的 Web3 安全精品机构,在 GitHub 公开大量报告索引(2022–2026 年约 290 份 PDF);以清单式高产评审为主,客户集中在 BNB Chain 的 BTCfi、稳定币与 CeDeFi 协议。
经核验委托: 10 · 点名该机构的评级协议数: 9
提供包括人工审查与 Fuzz 测试在内的全方位安全服务,服务过 Maple Finance 等客户。
经核验委托: 16 · 点名该机构的评级协议数: 6
Code4rena / Zellic 集团旗下的私有顾问式审计品牌,由顶尖竞赛型审计研究员组成;全部 221 份报告在 GitHub 公开,锁定 commit 并给出文件级范围。
经核验委托: 10 · 点名该机构的评级协议数: 10
以模糊测试为核心的安全机构(帕罗奥图,2022 年),开源混合模糊测试器 ItyFuzz 的开发方;每次委托均将人工评审与 Foundry 不变量、ItyFuzz、Halmos 结合,并提供 Blaz+ 监控。
经核验委托: 10 · 点名该机构的评级协议数: 2
由竞赛型审计研究员 “Trust” 创立的精品机构;已公开约 161 次委托,全部由资深评审员承接,在借贷、期权与质押类代码库上最为擅长。
经核验委托: 6 · 点名该机构的评级协议数: 5
注重隐私与安全的机构,以审计 Zcash、以太坊 2.0、MetaMask 而知名。
经核验委托: 3 · 点名该机构的评级协议数: 2
Move 生态(Aptos/Sui)专家,审计过 Thala 等协议,并获 Move 语言官方团队集成。
经核验委托: 10 · 点名该机构的评级协议数: 4
高产的 EVM / Move 审计机构(已公开 269 次委托,多为中等市值的 AMM、挖矿与代币释放合约);其项目页按部署地址逐一列出所审计合约,并附问题处理矩阵。
经核验委托: 10 · 点名该机构的评级协议数: 5
只做 Solana 的审计精品机构(新加坡,2025 年)。全部 36 份报告公开,锁定修复 commit 并进行链上构建验证;是 Hylo 线上 v2 核心的唯一审计方,另有 IDL 与可验证构建方面的原创研究。
经核验委托: 10 · 点名该机构的评级协议数: 3
DeFi 安全专家,提供定制化审计,擅长复杂可组合性交互场景的安全保障。
经核验委托: 5 · 点名该机构的评级协议数: 0
声誉良好的安全团队,为 DeFi 项目提供细致的代码审查,提升隐私与安全。
经核验委托: 10 · 点名该机构的评级协议数: 8
将审计与漏洞赏金结合的智能合约审计承保平台,深受 Optimism 与 Arbitrum 信赖。
经核验委托: 10 · 点名该机构的评级协议数: 27
2014 年成立的老牌机构,审计过 RSK 等栈,以及 Bitcoin 和以太坊生态中的多个知名项目。
经核验委托: 9 · 点名该机构的评级协议数: 4
澳大利亚智能合约审计机构,保持无重大被黑记录,专注中小市值 DeFi、RWA 与新兴公链项目。
经核验委托: 10 · 点名该机构的评级协议数: 3
提供"一站式"区块链安全方案,具备形式化验证能力,已审计 PancakeSwap 等 3000+ 智能合约。
经核验委托: 7 · 点名该机构的评级协议数: 1
研究驱动的小型审计精品机构(supremacy.team,@SupremacyHQ),为 14 家客户发布 17 份报告,集中于 BTCFi、BNB Chain 与 Magpie 生态;其中仅一次为核心范围,其余为有界范围或仅见于审计方自有索引。
经核验委托: 9 · 点名该机构的评级协议数: 1
货真价实的 Solana / Rust 优先安全精品机构(并非个人研究员),在 github.com/AdevarLabs/audit-reports 维护自有公开报告索引——2025 年年中以来 27 份带日期的报告,几乎全部为外围模块、适配器及单链部署等有界范围。
经核验委托: 12 · 点名该机构的评级协议数: 2
中国的安全与零知识研究实验室(2018 年披露 batchOverflow / proxyOverflow 等 CVE),自 2022 年起担任 AladdinDAO 系列——Concentrator、CLever 与 f(x) Protocol——的常态发版把关审计方。
经核验委托: 5 · 点名该机构的评级协议数: 4
2017 年起的资深机构,为 SafeMoon、Trader Joe 等项目守护超 40 亿美元资产。
经核验委托: 10 · 点名该机构的评级协议数: 0
全栈式 Web3 安全公司,与 WOOFi、Gnosis、BendDAO 合作,主打"持续安全"理念。
经核验委托: 10 · 点名该机构的评级协议数: 0
综合型网络安全审计巨头,客户涵盖 1inch、Gate.io 等,提供广泛的安全服务。
经核验委托: 6 · 点名该机构的评级协议数: 9
全球安全行业领导者,为 Binance、Solana、Ledger 提供区块链审计。
经核验委托: 8 · 点名该机构的评级协议数: 12
获风投支持的安全公司,审计过 IOTA 等项目,并提供全面的安全与加密经济学审查。
经核验委托: 12 · 点名该机构的评级协议数: 4
前身为 Haechi Audit,累计为 1inch、Klaytn 等客户守护超过 600 亿美元资产。
经核验委托: 9 · 点名该机构的评级协议数: 0
为多家 DAO 与 DeFi 协议提供动手式的 Solidity 审计。
经核验委托: 8 · 点名该机构的评级协议数: 0
提供深入的人工与自动化审计,守护 DAO Maker、Safle 等项目。
经核验委托: 6 · 点名该机构的评级协议数: 1
提供全面的区块链安全与开发服务,审计过 LiquidAccess 等项目。
经核验委托: 6 · 点名该机构的评级协议数: 1
提供全谱网络安全服务,涵盖审计与攻击性安全,服务过 EVM 与 Cosmos 多条链。
经核验委托: 7 · 点名该机构的评级协议数: 2
擅长 EVM 与 Rust 审计,以静态分析和人工审查为 DeFi 与 NFT 项目提供保障。
经核验委托: 8 · 点名该机构的评级协议数: 1
去中心化的漏洞赏金与审计协议,Hopr 等项目通过其众包安全测试。
经核验委托: 12 · 点名该机构的评级协议数: 3
BitsLab 旗下子品牌,聚焦 ZK 与区块链安全,关注新兴生态。
经核验委托: 10 · 点名该机构的评级协议数: 7
漏洞赏金与审计竞赛平台,并非审计机构:它撮合并裁定独立研究员之间的众包竞赛,本身不执行任何代码评审。
经核验委托: 10 · 点名该机构的评级协议数: 3
专精复杂 DeFi 协议的高质量审计的精品机构。
经核验委托: 8 · 点名该机构的评级协议数: 1
经济风险与风险参数机构——提供基于代理的模拟、DAO 参数托管、风险看板及自有价格/风险预言机;不做源码级代码审计,因此其全部委托按第 2 节归为「通用」类。
经核验委托: 7 · 点名该机构的评级协议数: 4
审计竞赛平台——项目方投放奖金池,经认证的独立审计员就漏洞发现展开竞争;我们通过通读一份报告确认了这一模式:其中每条发现都署名于某位参赛审计员。
经核验委托: 5 · 点名该机构的评级协议数: 4
提供人工与自动化审计,主打详尽的报告,守护各类 DeFi 与 NFT 项目。
经核验委托: 6 · 点名该机构的评级协议数: 0
亚太领先的安全机构,审计过 Axie Infinity 与 BNB Chain,以发现关键漏洞著称。
经核验委托: 6 · 点名该机构的评级协议数: 0
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。
经核验委托: 0 · 点名该机构的评级协议数: 2
为 DeFi 与 Web3 项目提供智能合约审计与渗透测试等综合网络安全服务。
经核验委托: 2 · 点名该机构的评级协议数: 0
提供 Solidity、Rust 与 Go 合约审计,守护 BSC 等多链上的项目。
经核验委托: 6 · 点名该机构的评级协议数: 0
总部位于卢森堡的安全公司,运用先进工具检测智能合约与 dApp 漏洞。
经核验委托: 2 · 点名该机构的评级协议数: 0
区块链软件与安全咨询机构,审计过 Charged Particles 等项目。
经核验委托: 6 · 点名该机构的评级协议数: 0
审计过 Ethena 等 DeFi 协议,致力于阻止复杂的攻击向量。
经核验委托: 10 · 点名该机构的评级协议数: 0
面向社区项目的大体量审计机构,累计为 1000+ 项目守护超 100 亿美元资产。
经核验委托: 3 · 点名该机构的评级协议数: 0
区块链安全服务商,已审计 1000+ 项目,与主流交易所合作维护生态安全。
经核验委托: 4 · 点名该机构的评级协议数: 0
为 Gravity Finance 等项目提供审计,保障协议完整性。
经核验委托: 4 · 点名该机构的评级协议数: 0
审计过 Sablier 等项目,并提供库级别的安全评估。
经核验委托: 5 · 点名该机构的评级协议数: 0
科技与创新公司,提供区块链审计与咨询服务。
经核验委托: 10 · 点名该机构的评级协议数: 0
以普惠式审计服务与快速交付著称,覆盖大量代币与 DeFi 项目。
经核验委托: 2 · 点名该机构的评级协议数: 0
韩国顶级审计机构(现已更名为 KALOS),审计过 1inch、Klaytn 和 Badger DAO。
经核验委托: 10 · 点名该机构的评级协议数: 0
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。
经核验委托: 0 · 点名该机构的评级协议数: 2
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。
经核验委托: 0 · 点名该机构的评级协议数: 2
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。
经核验委托: 0 · 点名该机构的评级协议数: 2
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。
经核验委托: 0 · 点名该机构的评级协议数: 2
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。
经核验委托: 0 · 点名该机构的评级协议数: 2
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。
经核验委托: 0 · 点名该机构的评级协议数: 2
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。
经核验委托: 0 · 点名该机构的评级协议数: 2
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。
经核验委托: 0 · 点名该机构的评级协议数: 2
我们评级的协议中有 2 个提到该机构,但尚未核实其任何具体审计业务,因此信任分未计入。列入榜单是为了保持分母口径一致,并非对其质量的评价。
经核验委托: 0 · 点名该机构的评级协议数: 2
第一梯队——100 家可衡量机构中的前 10%:Certora、ChainSecurity、Trail of Bits、MixBytes、OpenZeppelin、Sigma Prime、ConsenSys Diligence、Statemind、Hexens 与 Spearbit。这些机构既保持着干净或可控的事故记录,又握有大量经独立核验的大型核心范围委托。
Certora 以一种独特的形态登顶:它是唯一在四项过程维度全部拿到满分的机构,而它的足迹来自"嵌入协议内部"而非"到访协议"——其形式化验证规范直接存放在 Aave、EigenLayer、Morpho 与 Compound 的代码仓库里并在其 CI 中运行,Lido 自己的审计索引也收录了七份 Certora 报告。
本版最有价值的部分,或许是那些因我们的过失而非自身记录发生变动的机构。CertiK 与 PeckShield 在上一版被降级,依据的事故分既重复计算了攻击事件,又用错了衰减轴;修正之后两者均回到第二梯队,并且在我们测试过的最严苛假设下——所有事故一律按满权重永久计分、完全不衰减——依然守住该位置。它们的黑客历史仍是把它们挡在第一梯队之外的原因,但此前那份罚分的量级被显著高估了。
方向相反的是:有三家机构若按上一版的算法本可进入第二梯队,却没能通过 TVL 可归属性这一关——审了某协议 StarkNet 部署的机构不能计入其以太坊峰值,审了 v2 的机构不能计入 v1 的峰值,而一个对外报数为质押治理代币而非受保护资金的协议,该数字根本不予计入。这三例中,相关记录都是机构各自的研究员主动标出并请求裁定的。能够指名道姓地说出是哪一行决定了梯队归属,并且把结论不利于机构的那些也一并公开——这正是整件事的意义所在。
顶层之下坐着许多真正的专才,他们的位置反映的是其公开工作落在 DeFi TVL 曲线的何处,而非其水平:BlockSec 之于实时监控,OtterSec 与 Offside Labs 之于 Solana,Informal Systems 之于 Cosmos 形式化方法,Nethermind 与 Veridise 之于零知识系统,以及一长串业务面窄但扎实的精品机构。其中不少还在做高风险的公链与 L2 工作,而这块恰恰被这份以 DeFi 为权重的榜单按设计排除在外。请把梯队仅仅当作对一个具体问题的回答——谁曾反复被托付大量 DeFi TVL,并且没有把它弄丢?——仅此而已。
本榜单仅供参考,且专门针对去中心化金融(DeFi)智能合约审计场景。
DeFi Sentinel 2026 年 9 月榜单对 100 家审计机构评分,其中 10 家进入第一梯队(前 10%):Certora、ChainSecurity、Trail of Bits、MixBytes、OpenZeppelin、Sigma Prime、ConsenSys Diligence、Statemind、Hexens 与 Spearbit。它们都既握有大量经核验的大型 DeFi 协议核心范围委托,又保持着干净或可控的审计范围内事故记录。
共六个加权维度:声誉与 TVL(40%——按贡献度排名前十的经核验 DeFi 客户,采用平方根尺度,并按核心 / 模块 / 通用三档计入范围信用)、审计后事故(25%——仅统计审计范围内的攻击,按严重度与事故距今多久加权)、审计深度(15%)、透明度(10%)、研究贡献(5%)与审计后支持(5%)。梯队是相对而非绝对的:第一梯队为榜单 100 家机构中的前 10%,第二梯队为其后的 20%。
并不能。审计只是对某个特定 commit 的一次时点评估。代码在审计后通常会继续变动,即便是顶级机构也存在非零的审计后事故率。来自一线机构的「干净审计」能显著降低风险,但永远无法完全消除——应将其视为众多信号中的一个有力信号,而不是安全证明。
有三类结构性原因:工期紧张限制了对经济模型的深入分析;新型漏洞不符合任何已知模式;协议代码依赖于预言机、跨链桥、其他协议等外部系统,而这些交互往往不在审计范围内。2024–2026 年最难发现的漏洞往往潜伏在集成层,而非被审计的合约本身。
私人审计是固定团队参与,通常持续 2–4 周,由一两家机构深入阅读代码。竞赛审计(Code4rena、Cantina、Sherlock)则把代码开放给数十名研究员,通过漏洞赏金竞争激励参与。竞赛拓宽了搜索面,私人审计则在业务逻辑上挖得更深。优质协议通常会依次使用两者。

专注于 DeFi 安全与数据驱动型审计研究。


